

フィッシングURLが急増 - 4割近くが「Cloudflare Workers」のドメイン
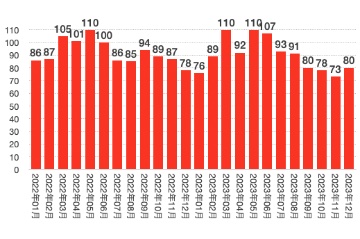
悪用されたブランドの推移(グラフ:フィ対協の発表をもとに独自に作成)
フィッシング攻撃に悪用されたブランドは、前月から7件増となる80件だった。2023年5月をピークに減少傾向が続いていたが、増加に転じている。
業種を見ると「クレジット、信販関連」が17件、「通信事業者、メールサービス関連」が9件、「金融関連」が8件、「オンラインサービス関連」が7件、「EC関連」と「配送関連」が6件、「決済サービス関連」が5件だった。
具体的なブランドとしては、「ETC利用照会サービス」が約24.3%で最多。1万件以上の報告があった「Amazon」「マイナポイント事務局」「三井住友カード」の3ブランドをあわせると、全体の約69.4%にのぼる。
1000件以上の報告があったブランドは11件あり、これらで全体の約89.7%を占めた。
12月も飾り文字でURLを記載し、迷惑メールフィルターの回避を試みているメールが多く確認された。
「S/MIME」が対応していないメール環境において、電子署名が添付ファイルにしか見えないことを逆手にとり、それらしいファイルを添付して正規のメールに見せかける手口も発生している。


(Security NEXT - 2024/01/16 )
 ツイート
関連リンク
PR
関連記事
不正アクセスでサイト改ざん、内部に個人情報 - コンサル会社
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
個人情報含む書類を民生委員の家族が誤廃棄 - 富津市
個人情報や非開示情報含むUSBメモリを紛失 - 医薬品医療機器総合機構
SynologyのNAS向けOSに深刻な脆弱性 - 修正版を提供
前回からわずか2日、「Chrome」が更新 - 「クリティカル」脆弱性を解消
セキュリティリリース「WordPress 7.1.1」が公開 - 脆弱性を解消
Ciscoのファイアウォール製品に多数の脆弱性 - 一部で悪用も
DB管理ツール「pgAdmin 4」に複数の脆弱性 - 修正版が公開
「pgAdmin 4」に深刻な脆弱性 - 前回修正の不備も


