

バグハンターとの信頼を醸成 - サイボウズが4年ぶりに合宿イベント
対象となる製品やサービスは、日ごろより脆弱性報奨金制度の対象となっている「kintone」や「Garoon」の関連サービス11製品にくわえて、普段の脆弱性報奨金制度の対象ではないプラグインや正式リリース前の機能など7製品を特別対象製品としてピックアップした。
調査に使用する端末はハンター各自で用意する必要があるが、対象製品の検証環境については本番同様の専用環境がハンターごとに複数提供される。
今回は2日間であわせて52件の脆弱性について報告があり、暫定36件が脆弱性として認定された。このうち特別対象製品については18件の報告があり、13件が認定されている。今後報告内容が精査され、脆弱性としての認定可否、重要度、報奨金の支払額などが正式に決定する。
前回の2019年は、バグハンターが「宿題」として事前に調査してきた大量の脆弱性がイベント開始直後に次々と報告され、件数が大きく膨らんだが、今回は比較的落ち着いた展開を見せた。
脆弱性報奨金制度も年数を重ねており、参加者からは製品について「堅い」「脆弱性が枯れてきた」との声も聞かれた。運営側も「普通の検証では見つけにくい脆弱性の指摘が多かった」と語る。
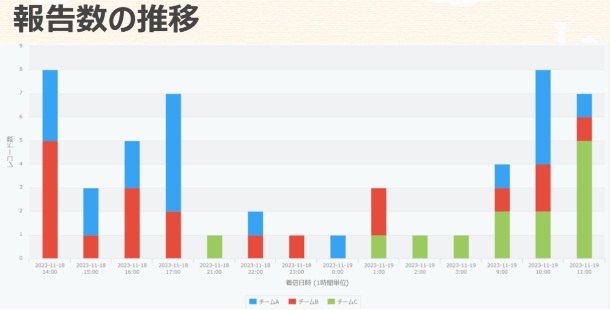
2日間を通じて52件の脆弱性が報告された。合宿期間中は深夜にも報告が行われた


(Security NEXT - 2023/12/27 )
 ツイート
関連リンク
PR
関連記事
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「Roundcube」に複数の脆弱性 - 更新を強く推奨
NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
中学校で生徒の個人情報含む学習記録ファイルを紛失 - 伊万里市
「ネットマイル」で会員情報流出の可能性 - 影響など調査
JNSAのセキュ理解度チェックサービスで侵害 - 影響など調査
不正アクセスで個人情報流出、通話音声にクレカ情報も - ロート製薬
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認


