

フィッシング報告、前月比約15%減 - 4カ月ぶりに10万件下回る
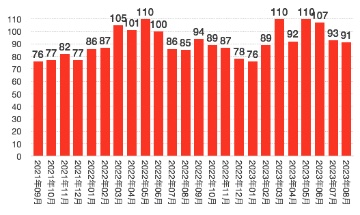
フィッシング攻撃に悪用されたブランド件数推移(グラフ:フィ対協の発表をもとに作成)
悪用されたブランドは、前月から2件減少して91件。業種としては「クレジットや信販会社」が19件、「通信事業者やメールサービス関連」が16件、「金融関連」が12件、「配送関連」と「EC関連」「オンラインサービス関連」がそれぞれ6件、「決済サービス関連」が5件だった。
個別のブランドを見ると「Amazon」をかたるフィッシングが前月に引き続き多く約36.1%。次いで「三井住友カード」「ヤマト運輸」「三井住友銀行」「Apple」「セゾンカード」が多く、これら6ブランドで約74.2%にのぼる。1000件を超える報告が15件のブランドで寄せられており、これらで全体の約92.4%を占めた。
同協議会が調査のため用意したメールアドレスに着信したフィッシングメールのうち、独自ドメインが使われるなど、送信ドメイン認証では判別ができないメールは約23.8%だった。
のこる約76.2%に関しては、送信元として正規のドメインを偽装する「なりすましメール」。このうち43.1%については送信ドメイン認証技術「DMARC」を用いることで受信の拒否や隔離を行なうことが可能だった。一方、33.1%については「DMARC」のポリシーが「none」とされていたり、「DMARC」に未対応だった。
受信側で「DMARC」の対応を行っていないメールサービスの利用者からの報告が増えていると指摘。メールサービス事業者に対し、利用者を保護するために対応することを検討するよう求めている。
送信元のIPアドレスを見ると、中国の通信事業者から配信されたものが約76.8%で依然として多い。また、PTRレコード設定がされていないIPアドレスからの送信が約94.3%を占めた。

(Security NEXT - 2023/09/06 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
米セキュリティ当局、悪用確認済み脆弱性6件に注意喚起
「無印良品」のアプリやネットストアで重なる侵害被害
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
認証情報が漏洩、GitHub環境に不正アクセス - CSC
9月はフィッシングの報告、URLともに増加
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性


