

フィッシング報告、前月から2割減となるも11万件超
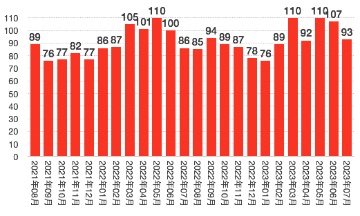
フィッシングで悪用されたブランド件数推移(グラフ:フィ対協の発表をもとに独自に作成)
悪用されたブランドは、前月から14件減少して93件だった。業種では「クレジットや信販会社」が22件、「金融関連」が20件、「通信事業者やメールサービス関連」が15件、「配送関連」が6件、「EC関連」と「官公庁」がそれぞれ5件。
個別のブランドとしては「Amazon」をかたるフィッシングが約31.0%で最多。次いで多かったのは「三井住友カード」「イオンカード」「セゾンカード」「ヤマト運輸」「日本航空」で、これらをあわせると約63.5%にのぼる。19件のブランドで1000件を超える報告が寄せられており、これらで全体の約92.6%を占めた。
フィッシング対策協議会が調査のため用意したメールアドレスに着信したフィッシングメールのうち、独自ドメインが使われるなど、送信ドメイン認証では判別ができないメールは約13.0%。のこる約87.0%に関しては、送信元として正規のドメインを偽装する「なりすましメール」だった。
しかしながら、内訳を見ると63.5%は送信ドメイン認証技術「DMARC」のポリシーが「none」とされていたり、「DMARC」に対応していない。「DMARC」を用いることで受信の拒否や隔離を行なうことが可能だったメールは23.5%にとどまる。
同協議会では、正規のメールを届けるため、「quarantine」「reject」といったポリシーで「DMARC」を運用するよう呼びかけた。またメールサービスの提供事業者に対し、DMARCポリシーに従ったメールの配信を行い、利用者に迷惑メールフィルタの利用を促すよう求めている。
送信元のIPアドレスを見ると、中国の通信事業者から配信されたものが約87.8%で依然として多い。また、PTRレコード設定がされていないIPアドレスからの送信が約97.6%を占めた。

(Security NEXT - 2023/08/08 )
 ツイート
関連リンク
PR
関連記事
複数予約サイトで侵害、顧客情報が流出か - 楽天トラベル
「So-net」の会員DB侵害、個人情報流出を確認
婚活情報ポータルサイトに無関係の個人情報 - 愛知県
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正
「Adobe Campaign Classic」など4製品に脆弱性 - 「クリティカル」脆弱性も
Kubernetes向けツール「consul-k8s」に脆弱性 - 修正版が公開
「macOS」にセキュリティ更新 - 300件弱の脆弱性に対応
49システムで情報流出、横展開など確認 - ユミルリンク
「Chrome」で脆弱性52件を修正 - 4件が「クリティカル」
「Brotli」や「Adobe Commerce」「Magento」の脆弱性悪用を確認 - 米当局が注意喚起


