

フィッシングで悪用されるブランドが過去最多タイ - URLも増加傾向
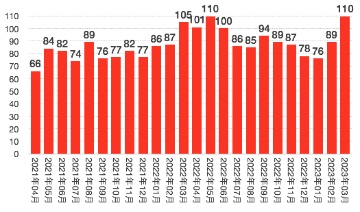
フィッシング攻撃で悪用されたブランドの件数推移(グラフ:フィ対協の発表をもとに独自に作成)
悪用されたブランドは、前月から21件増となり、過去最多を記録した2022年5月に並ぶ110件だった。
業種を見るとクレジットや信販会社が25件、金融関連が20件、通信事業者やメールサービス関連が15件、eコマース関連が9件となっている。
「Amazon」をかたるケースは前月に引き続き減少傾向にあるものの、約22.1%で最多。次いで報告が多い「三井住友信託銀行」「三井住友銀行」「えきねっと」「イオンカード」の5ブランドをあわせると全体の約58.0%を占める。
同協議会が設置している調査用メールアドレスで受信したフィッシングメールを分析したところ、約20.2%については送信ドメイン認証で判別ができない独自ドメインが使用されいた。一方、差出人に正規のドメインを用いた「なりすましメール」が約79.8%にのぼっている。
このうち約30.3%については、送信ドメイン認証技術「DMARC」を用いることで受信の拒否や隔離が可能。のこる約49.5%は「DMARC」のポリシーが「none」とされていたり、「DMARC」に対応していなかった。
送信元のIPアドレスを見ると、中国の通信事業者より配信されたものが約74.6%と依然多い。また国内通信事業者から配信されたものが増加し、約19.9%だった。

(Security NEXT - 2023/04/07 )
 ツイート
関連リンク
PR
関連記事
「Node.js」のセキュリティアップデート - 10月21日以降に公開予定
先週注目された記事(2026年10月11日〜2026年10月17日)
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
アプリ会員の個人情報が流出、詳細を調査 - バーガーキング
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
ECアプリに不正アクセス、会員情報流出の可能性 - アエナ
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
組織で相次ぐ情報流出、IPAが特別相談窓口 - 被害疑わしき段階でも相談可
会員情報約2252万件が流出した可能性 - ソースネクスト


