

フィッシングで悪用されるブランドが過去最多タイ - URLも増加傾向
フィッシングにおいて悪用されるブランドが増加している。報告数や悪用されたURLも1月以降、増加傾向にあり警戒が必要だ。
フィッシング対策協議会によれば、3月に報告を受けたフィッシング攻撃は前月の5万9044件から1万8012件増となる7万7056件。1日あたり約2485.7件の報告が寄せられた。1月に4万件を一時的に下回ったものの、2022年末の水準まで戻ってきている。
フィッシングサイトに用いられたURLは1万4343件。前月の9994件から4349件増加した。1日あたりに換算すると約462.7件。1月は2022年3月より10カ月ぶりに1万件の大台を割ったが、以降は増加に転じている。
コンテンツデリバリネットワーク(CDN)サービスを悪用するケースも目立っており、悪用されたURLの約24.6%にのぼるという。
フィッシングサイトに悪用されたトップレベルドメインとしては、「.dev」が約24.6%で最多。「.com(約22.0%)」「.cn(約10.3%)」「.top(約10.2%)」「.ly(約8.0%)」「.monster(約4.4%)」と続いている。
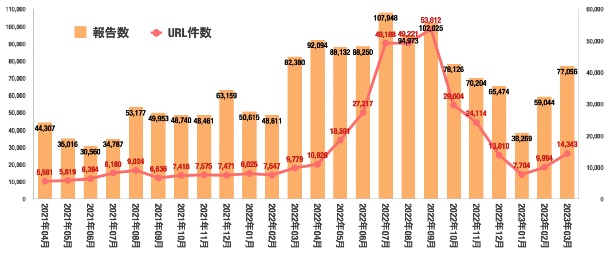
フィッシング報告数やURLの推移(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2023/04/07 )
 ツイート
関連リンク
PR
関連記事
Windows版「Zoom Workplace」に脆弱性 - 「クリティカル」も
関連サイトで侵害、個人情報が流出 - 阪急阪神百貨店
「花キューピット」のECサイトで侵害 - 利用者メアドなど流出
米当局、悪用確認脆弱性4件に注意喚起 - 「IBM Aspera Faspex」など影響
システム侵害で顧客情報流出の可能性 - ニトリグループ
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「Roundcube」に複数の脆弱性 - 更新を強く推奨
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
ドトール、通販サイトでも侵害 - 会員情報流出の可能性
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正


