

2022年12月のフィッシングURL、7カ月ぶりの1万件台
フィッシング対策協議会は、2022年12月に報告を受けたフィッシング攻撃の状況について取りまとめた。報告数全体の半数超が「Amazon」をかたるフィッシングだったという。
同協議会によれば、12月に報告を受けたフィッシング攻撃は6万5474件。前月の7万204件から4730件減少した。3カ月連続で減少しており、ピークを迎えた2022年7月の10万7948件に対して約6割程度の件数となっている。1日平均に換算すると約2112.1件で前月から約228件減。
フィッシングサイトに用いられたURLは、重複を除くと1万3810件で前月の2万4114件から大幅に減少。2022年6月以降は2〜5万件のレンジで推移してきたが、2022年5月から7カ月ぶりの1万件台となった。1日あたり約445.5件となり、前月の約803.8件を大きく下回っている。
報告数やURLが減少した背景には、ドメインとサブドメインを組みあわせたURLを用いた手法の減少があるという。一方、約41.1%は、短縮URLやダイナミックDNSサービス経由で誘導する手口を悪用。またモバイルネットワーク以外からは閲覧できないようにしたスマートフォンの利用者を狙ったフィッシングサイトも確認されている。
フィッシングサイトに悪用されたトップレベルドメインとしては、「.ly」が約25.0%で最多、次いで「.top(約22.4%)」が多い。さらに「.org(約16.1%)」「.com(約13.1%)」「.shop(約6.1%)」「.cn(約6.0%)」「.icu(約3.2%)」が続く。
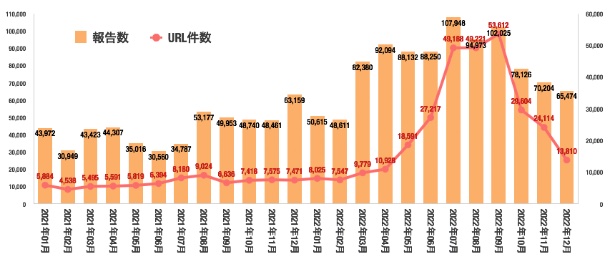
フィ対協が報告を受けたフィッシング攻撃の推移(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2023/01/10 )
 ツイート
関連リンク
PR
関連記事
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
従業員情報含むファイルをメールで誤送信 - 三菱ガス化学
防災製品部の出荷管理システムで侵害か - 古河電工グループ会社
太陽光発電遠隔監視サービスで侵害 - ポイント不正交換も
宝くじサイトやアプリに不正ログイン - パスワード不正変更も
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装
「GitLab」に37件の脆弱性 - 重要度「High」が4件


