

2022年12月のフィッシングURL、7カ月ぶりの1万件台
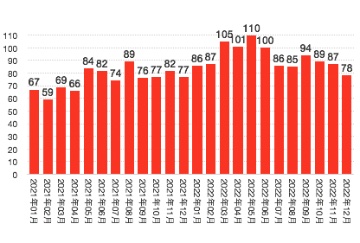
悪用されたドメインの推移(グラフ:フィ対協の発表をもとに独自に作成)
悪用されたブランドは、前月から9件減少して78件。クレジットカードや信販会社が20ブランド、金融系が10ブランド、通信事業者やメールサービスが10ブランド、eコマース系が8ブランドだった。
前月に引き続き、「Amazon」をかたるケースが目立っており、報告数全体の約51.7%を占める。「イオンカード」「ETC利用照会サービス」「オリコ」「えきねっと」「国税庁」など上位6ブランドで全体の約82.2%にのぼる。
同協議会が調査用に設置するメールアドレスで受信したフィッシングメールの約85.7%は、差出人として正規のドメインを用いた「なりすましメール」だった。
フィッシングメールの63.0%は、送信ドメイン認証技術「DMARC」により受信の拒否や隔離が可能だった。一方、23.5%は「DMARCポリシー」が「none」か、DMARCに未対応のドメインを標的としている。また約13.5%については、独自ドメインなど、送信ドメイン認証により判別できないメールだった。
同協議会によると、DMARCポリシーを「reject」や「quarantine」に変更したブランドは、フィッシングの報告が減っており、未対応のドメインが標的とされているという。
送信元のIPアドレスを見ると、中国の通信事業者からの大量配信メールが約88.0%にのぼっている。また米国の大手クラウドサービスを発信元としたフィッシングメールの増加も観測されている。

(Security NEXT - 2023/01/10 )
 ツイート
関連リンク
PR
関連記事
会員管理システムに不正アクセス、個人情報が流出 - ブックオフ
委託業務で個人情報を誤送付、操作ミスで - TOPPAN
納税プレゼントキャンペーンのアンケートで不備、個人情報閲覧可能に - 鴨川市
システムに不正アクセス、顧客への不審メールで判明 - アバハウス
ローソンIDと予約サービスに不正アクセス- 個人情報が流出
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局


