

フィッシングURL、ピークの9月から2カ月で半減 - 「偽Amazon」が急増
フィッシング対策協議会は11月に報告を受けたフィッシング攻撃の状況について取りまとめた。フィッシングサイトのURLは最多を記録した9月から2カ月ほどで半数以下へと減少している。
同協議会によれば、11月に報告を受けたフィッシング攻撃の件数は7万204件。前月の7万8126件から7922件減となった。2022年3月以降、8万件を超える高い水準で推移していたが、10月以降減少に転じている。1日あたり約2340.1件の報告が寄せられており、前月を約180.1件下回った。
フィッシングサイトに用いられたURLは、重複を除くと2万4114件。前月の2万9604件から5490件減。2カ月連続で3万件を下回った。1日あたりで換算すると803.8件。前月の約955.0件から減少している。
大量のドメインとサブドメインを組み合わせる手口は11月も引き続き見られ、報告されたURLの約36.3%を占める。ただし、9月(71.9%)、10月(46.0%)からは割合が縮小した。
フィッシングサイトに悪用されたトップレベルドメインを見ると、「.top」が約36.9%と前月に引き続きもっとも多く、次いで「.org(約23.0%)」「.ly(約18.1%)」「.com(約7.1%)」「.cn(約5.5%)」「.shop(約3.5%)」「.icu(約1.6%)」となった。
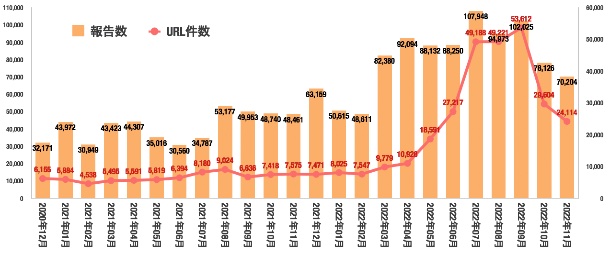
フィ対協が報告を受けたフィッシング攻撃の推移(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2022/12/07 )
 ツイート
関連リンク
PR
関連記事
精神保健福祉センターで申請書類を紛失 - 愛知県
電力・ガス取引監視等委員会の関連サイトに攻撃 - 経産省
アプリの管理システムが侵害、会員情報流出 - 松屋
ヤマハ製ルータ「NWR100」にコマンド実行など複数脆弱性
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も


