

政府委託事業の旧ドメインを第三者が取得 - 偽サイトで外部誘導
インターネット上には、政府関連事業として利用された時期に設置されたリンクも残存しており、アクセスしたユーザーが正規の「緊デジ.jp」と勘違いするおそれもある。
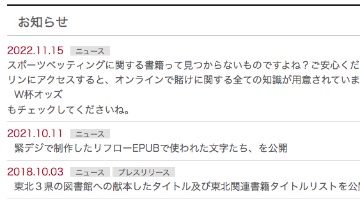
なりすましサイトの一部。旧コンテンツに外部先リンクを紛れ込ませていた。旧コンテンツの日付も改変されている
なりすましサイトには、誘導先としてオンラインカジノのリンクが設置されており、11月より開幕したワールドカップに便乗する内容となっていた。
盗用したコンテンツにある「日付」なども改変したと見られ、近年もサイトの運営が続いていたかのような印象を与える演出を行なっている。
サイトは運営者によって自由に内容を改変でき、経済産業省では、サイト上で入力内容を窃取されたり、マルウェアの配布などが行われるおそれもあるとして、アクセスしないよう注意を呼びかけている。

(Security NEXT - 2022/11/22 )
 ツイート
関連リンク
PR
関連記事
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
フィッシング被害で個人情報流出の可能性 - 八十二長野銀
通信販売サイトで個人情報が流出 - 靖国神社
2026年3Qのソフト製品の脆弱性届出 - スマホアプリが最多
過去利用した委託先メルマガシステムが侵害 - JP労組
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も


