

2021年の不正アクセス認知は1516件 - 前年から約46%減
2021年における不正アクセス禁止法違反事件の検挙件数は前年から180件減少して429件。195の事件で重複9人を含む235人が検挙された。前年から5人増となり2017年の255人に次いで多い。違反行為としては「不正アクセス行為」が408件、227人でいずれも全体の90%以上を占めている。
手口ではパスワードなどを盗み出す「識別符号窃用型」が検挙件数の92.8%にあたる398件と大半を占めており、脆弱性を攻撃した「セキュリティホール攻撃型」の10件と大きく差が開いている。
パスワードなどの入手方法では、「利用権者のパスワードの設定、管理の甘さにつけ込んで入手」が38.4%でもっとも多く、「フィッシングサイトより入手(17.6%)」が続く。さらに「知り得る立場にあった元従業員や知人などによる犯行(12.8%)」「利用権者からの聞き出し、のぞき見(9.0%)」のほか、「他人から入手(8.5%)」「インターネット上に流出、公開されていた情報を入手(0.5%)」といったケースもあった。
不正にパスワードが利用されたサービスでは、「オンラインゲーム、コミュニティサイト」が36.2%で最多。次いで「インターネットバンキング(24.1%)」「社員、会員用の専用サイト(18.8%)」が多い。
不正アクセスを行った動機では「不正に経済的利益を得るため」が37.0%を占めており、「好奇心を満たすため(31.9%)」「嫌がらせや仕返しのため(14.5%)」「顧客データの収集など情報を不正に入手するため(8.1%)」が続いている。
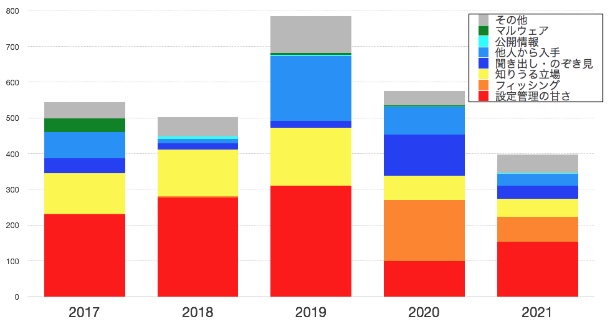
検挙された「識別符号窃用型」不正アクセスにおけるパスワードなどの入手方法(グラフ:警察庁の発表をもとに独自に作成)

(Security NEXT - 2022/04/11 )
 ツイート
PR
関連記事
化粧品口コミ情報サイトで侵害 - 会員情報が流出
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
ECサイトに不正アクセス、会員情報流出 - フィギュアメーカー
外務省のネットワークで侵害 - 個人情報流出の可能性
アイリスオーヤマ通販サイトで侵害 - 詳細を調査
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA


