

JIPDECとフィ対協、メーラーの「S/MIME」対応状況を調査
日本情報経済社会推進協会(JIPDEC)とフィッシング対策協議会は、メールソフトやメールサービスにおける「S/MIME」の対応状況について調査を実施し、結果を取りまとめた。
メールの改ざん防止や発信者偽装の防止、暗号化などに用いられる「S/MIME」について、「Windows」「iOS」「Android」向けアプリやサービスの対応状況を5月から7月にかけて調査を実施したもの。
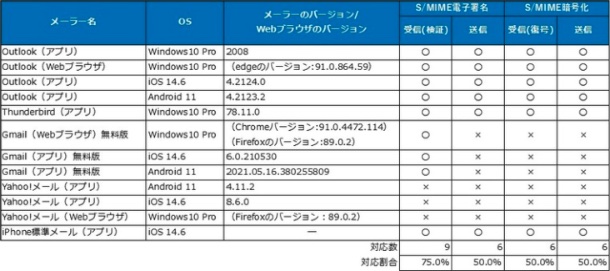
具体的には「Outlook」や「Gmail(無料版)」「Yahooo!メール」についてアプリやウェブブラウザ利用時の対応状況のほか、「Thunderbird」や「iOS標準メーラー」など12種類の環境について、「S/MIME」による電子署名や暗号化の送受信対応状況について調べた。
メール受信時における電子署名の検証は、調査対象において「Yahooo!メール」以外の環境ではすべて対応していた。ただし送信可能な環境は半数に限られる。暗号化についても送受信に対応していたのは、「Outlook」「Thunderbird」「iOS標準メーラー」のみとなり、半数にとどまった。

(Security NEXT - 2021/09/28 )
 ツイート
関連リンク
PR
関連記事
JETROの一部サイトに不正アクセス - 個人情報が流出
ランサム攻撃で生産関連システムが停止、出荷に影響 - 大崎電気工業
店頭体験レッスン予約システムで個人情報が流出 - コーセー
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開
複数の脆弱性に対処した「WordPress 7.1.5」が公開


