

フィッシング報告が初の5万件超、毎分約1.2件 - URL数も記録更新
悪用されたブランドは、前月を17件上回る91件。内訳を見ると、クレジットや信販系が25ブランド、都市銀行やネット銀行など金融系ブランドが9ブランド、ISPやホスティング事業者が16ブランドだった。
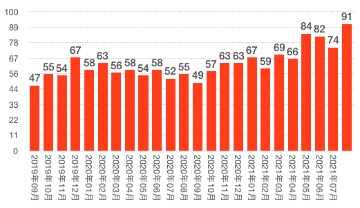
悪用されたブランド数の推移(フィ対協の発表をもとに独自に作成)
「Amazon」をかたるフィッシングは報告数全体の24.8%と全体の約4分の1を占める。ただし、前月の33.1%から8.3ポイント減となった。次いで多い「三井住友カード」「エポスカード」「イオンカード」「PayPay銀行」を含む上位5ブランドで報告数全体の65.8%を占める。
ショートメッセージサービス(SMS)から誘導されるスミッシングについては、「Amazon」をかたるケースや、宅配業者の不在通知を装ったケースが引き続き多数報告されているという。
従来同様、差出人として正規のメールアドレスをかたるメールが多数配信されている。調査用メールアドレスに届いたメールを調べたところ、発信元は中国の事業者が約91.2%を締めたという。
送信ドメイン認証技術「SPF」だけでは不十分であり、受信側で検証できるよう「DMARC」も利用してドメインを保護するよう呼びかけている。

(Security NEXT - 2021/09/03 )
 ツイート
関連リンク
PR
関連記事
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
フィッシング報告数が4割減 - ただし悪用URLは増加
先週注目された記事(2026年8月2日〜2026年8月8日)
インシデント件数減少、ただしサイト改ざんは倍増
2Qのセキュ相談、「偽警告」相談が増加 - 直近2年間で最多
フィッシングURLが約4割減 - リンク使い回しも影響
フィッシング報告が23%増 - 約9割が独自ドメイン名を利用
「セキュリティ10大脅威2026」発表 - 多岐にわたる脅威「AIリスク」が初選出
3月はフィッシング報告数が約2倍 - 悪用URLは4倍超
2026年1Qのセキュリティ相談、「偽警告」相談が約1.5倍に


