

メルカリが不正アクセス被害 - 開発ツール「Codecov」侵害の影響で
不正アクセスを受ける原因となった「Codecov」は、開発元のCodecovが侵害され、1月31日以降、攻撃者によって繰り返しスクリプトが改ざんされており、同スクリプトが稼働する継続的インテグレーション環境(CI環境)では、認証情報やトークン、ソースコードなどを窃取される状態となっていた。
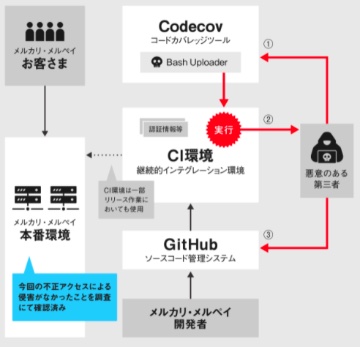
攻撃の流れ(図:メルカリ)
メルカリにおいても、「Codecov」のスクリプトが改ざんされた1月31日以降に数回、さらに4月13日から4月18日にかけて、CI環境が集中的に不正アクセスを受けていたという。
「Codecov」が不正アクセスを把握したのは4月1日、影響を受けるユーザーにメールで通知したのは4月15日になってからで、これを受けて同社でも4月16日より認証情報の初期化など対応に取りかかっていたが、実際はそれ以前や通知直前にも不正アクセスが行われていたことになる。
同社が不正アクセスを把握したのは4月23日で、GitHubより通知があり、CI環境より窃取された認証情報を用いて、ソースコード管理サービス「GitHub」上に格納されていた同社のソースコードに対して不正アクセスが行われていたことが判明した。
また調査の過程で、4月27日に不正アクセスされたソースコード上に、同社では本来保存しないルールとなっている顧客情報が含まれていることも明らかになった。


(Security NEXT - 2021/05/21 )
 ツイート
関連リンク
PR
関連記事
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正


