

欧州で拡散するAndroid狙うマルウェア「FluBot」 - 荷物追跡アプリ偽装
Android端末を標的としたマルウェア「FluBot」の被害がヨーロッパで広がっている。攻撃対象の地域を拡大しており、複数のセキュリティベンダーが注意を呼びかけている。
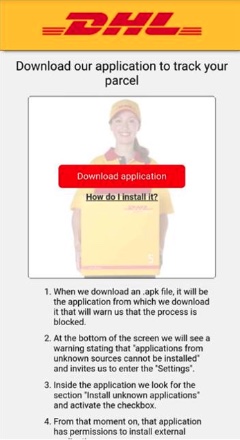
「DHL」を偽装したメッセージ(画像:英NCSC)
問題の「FluBot」は、Android端末より情報を詐取したり、ショートメッセージサービス(SMS)を送信して感染を拡大するマルウェア。「DHL」「UPS」「FedEx」といった配送事業者や「Amazon」に偽装したショートメッセージを送信。「追跡アプリ」に見せかけて端末利用者にインストールさせ、感染を拡大している。
誤ってインストールし、権限を与えてしまうとオンラインサービスやオンラインバンキングのアカウント情報を詐取されるおそれがある。
さらに端末よりアドレス帳の情報を盗み出し、ショートメッセージ(SMS)を送信して感染を拡大。不正なアプリから端末を保護する「google playプロテクト」を停止したり、セキュリティ対策アプリの導入を妨害する機能なども備えていた。
Proofpointによれば、4月下旬の段階でイギリス、ドイツ、ハンガリー、イタリア、ポーランド、スペインなどで感染の広がりを見せている。攻撃は複数の言語で展開されており、イギリスを標的とした英語によるキャンペーンだけで700を超えるユニークなドメインが使用されていた。

(Security NEXT - 2021/05/18 )
 ツイート
関連リンク
PR
関連記事
事務用NASがランサム被害、通常業務は再開 - 佐賀大
「郵便局アプリ」で個人情報流出 - 緊急メンテを実施
グッズ作成サービス、クレカ情報含む個人情報流出の可能性
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を
2支店で顧客情報記載の書類が所在不明 - 青森みちのく銀
「代金後払いサービス」で侵害、サービスを停止 - ヤマト運輸


