

「sudo」脆弱性、Cisco製品にも影響 - アップデートを順次公開
「sudo」に脆弱性が明らかとなった問題で、Cisco Systemsは、影響を受ける製品に対してアップデートの提供を開始している。製品によってはリリースが4月となる製品があるほか、一部製品は提供日が未定となっている。
「sudo」は、異なるユーザー権限でコマンドを実行するためのプログラム。ヒープバッファオーバーフローの脆弱性「CVE-2021-3156」が存在し、悪用されるとroot権限を奪われるおそれがある。
同脆弱性についてCiscoでは、同社スイッチのほか、ネットワーク管理製品、コミュニケーションデバイス、クラウドサービスなど、12製品が脆弱性を受けることを明らかにしている。2製品についてはアップデートをリリース済みだが、10製品は準備中としており、一部製品では4月となるほか、「Cisco Nexus 7000シリーズ」など2月16日時点で提供予定日が未定の製品もある。
また「Cisco Connected Mobile Experiences」「Cisco Policy Suite」「Cisco Prime Infrastructure」「Cisco Mobility Unified Reporting and Analytics System」「Cisco One Platform Kit (onePK) All-in-One Virtual Machine」「Cisco UCS Director」の6製品については影響を調査中としており、今後アドバイザリを更新していく予定。
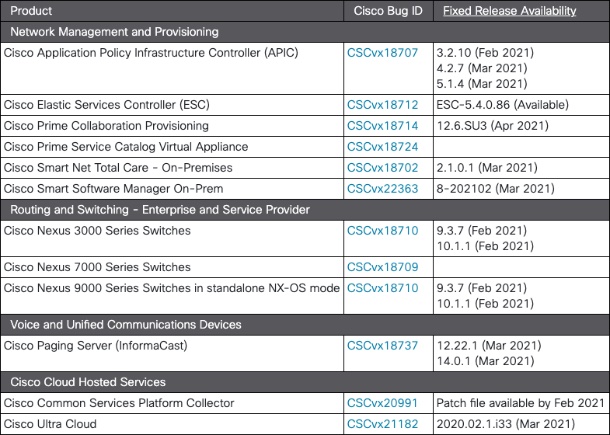
脆弱性が含まれる製品とアップデートの提供状況。Fixバージョンが空欄となっている製品は提供日が未定となっている(表:Cisco Systems)
(Security NEXT - 2021/02/16 )
 ツイート
関連リンク
PR
関連記事
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」
Windows版「Zoom Workplace」に脆弱性 - 「クリティカル」も
米当局、悪用確認脆弱性4件に注意喚起 - 「IBM Aspera Faspex」など影響
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「Roundcube」に複数の脆弱性 - 更新を強く推奨
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響


