

「国内のみ」狙う偽Amazonのフィッシング - 100万件以上の日も
標的を日本国内に絞り込んだAmazonを装う大規模なフィッシング攻撃が確認されている。特に8月以降、増加傾向にあるという。
日本プルーフポイントによれば、問題のフィッシングキャンペーンは、2020年6月ごろより展開されているもので、国内組織や国内に拠点を持つ組織で確認されているという。
8月ごろより規模が拡大しており、8月後半には同社が確認しているだけで1日あたり12万2000件のフィッシングメールを観測。9月には約3倍となる42万4000件、10月に入ってからは75万件にのぼった。10月中旬の時点で、1日あたり100万件以上となる日もあるという。
フィッシングメールは、「アカウントの確認」「支払い情報の確認」「不審なログインの検知」などと称して偽サイトへ誘導する典型的な手口だという。
誘導先のフィッシングサイトでは、アカウント情報のほか、氏名、誕生日、郵便番号、都道府県、住所、会社名、電話番号などの個人情報を詐取するほか、クレジットカード情報についてはチェックデジットを確認する機能を備えていた。
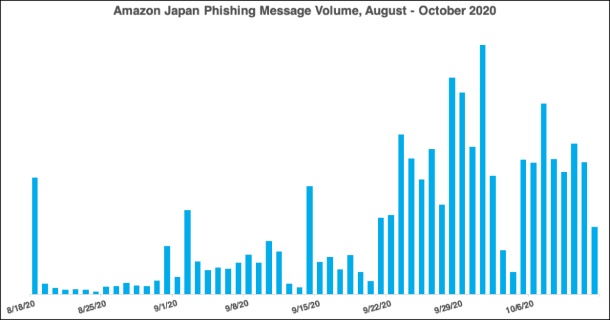
日本国内を狙ったAmazonを装うフィッシング攻撃の推移(グラフ:日本プルーフポイント)

(Security NEXT - 2020/10/27 )
 ツイート
関連リンク
PR
関連記事
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大


