

「vBulletin」に修正パッチ - 国内でも攻撃を多数観測、早急に対応を
同社セキュリティオペレーションセンターでは、日本時間9月25日21時ごろより、脆弱性を悪用し、ウェブサイトへバックドアを設置しようと試みる攻撃の急増を観測。ピークを迎えた26日0時台には1時間あたり1万件を超えるアクセスを検知した。26日朝にはやや落ち着きを見せたものの、引き続き攻撃を確認している。
特に攻撃対象となった業種などに偏りはなく、広範囲に攻撃を展開された。送信元のIPアドレスは、ベトナムやインド、インドネシア、タイなど約半数が東南アジア地域で、ブラジルを発信元としたアクセスも観測。
攻撃に同一IPアドレスが利用されるケースは少なく、多くのIPアドレスから攻撃が展開されたという。同社は、攻撃にボットネットが利用された可能性があると分析している。
同社は、同ソフトウェアを利用している場合は、早急にパッチを適用し、適用が難しい場合は、サーバの停止を含め検討するようアドバイス。また侵害を受けていないかログを確認するよう呼びかけている。
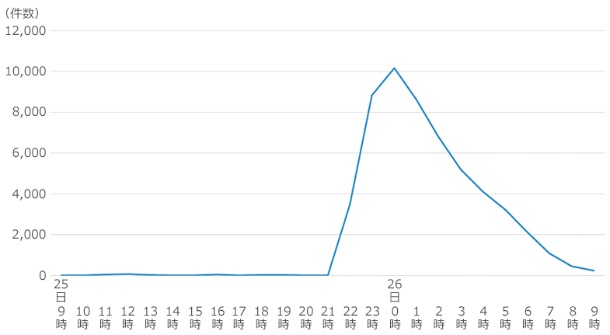
バックドアの設置を試みた攻撃の検知状況(グラフ:ラック)

(Security NEXT - 2019/09/26 )
 ツイート
PR
関連記事
HPEのネットワーク管理製品に複数脆弱性 - 「クリティカル」3件
遠隔サポート製品「SolarWinds Dameware」に複数の脆弱性
Apple製品の脆弱性悪用を確認 - 米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中


