

「Flash Player」に2件の深刻な脆弱性 - アップデートをリリース
Adobe Systemsは、「Adobe Flash Player」における複数の深刻な脆弱性へ対処したセキュリティアップデートをリリースした。
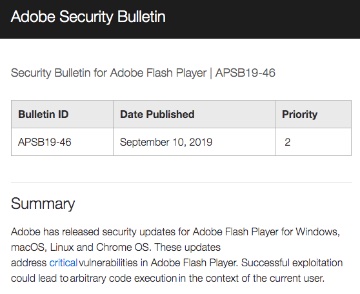
アップデートをリリースしたAdobe Systems
解放後のメモリへアクセスする「Use After Free」の脆弱性「CVE-2019-8070」や、同一オリジンメソッド実行の脆弱性「CVE-2019-8069 」へ対処したもの。悪用されると、実行中のユーザー権限でコードを実行されるおそれがある。
「Windows」「macOS」「Linux」のいずれも影響があり、重要度は3段階中もっとも高い「クリティカル(Critical)」。悪用は確認されていない。
同社は「Windows」や「macOS」「Linux」およびブラウザ同梱版の最新版として「同32.0.0.255」をリリースした。
「Linux」以外に関しては適用優先度を3段階中2番目にあたる「2」とレーティング。30日以内を目安にアップデートするよう呼びかけている。「Linux」に関しては3番目にあたる「3」としており、任意のタイミングでアップデートするよう求めた。
(Security NEXT - 2019/09/11 )
 ツイート
PR
関連記事
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件


