

攻撃グループ「Tick」、資産管理ソフトへの脆弱性攻撃を継続 - 標的型攻撃も
APTグループ「Tick」が関係すると見られる攻撃活動が2018年以降も観測されている。国内組織に対して引き続き攻撃を展開しており、JPCERTコーディネーションセンターが注意を呼びかけた。
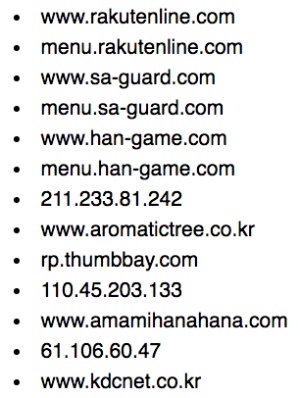
JPCERT/CCが公表したマルウェアの通信先
同グループは、「BRONZE BUTLER」といった名称でも知られ、国内企業の知的財産などを狙って活動する攻撃グループ。
2016年ごろより活動が知られるようになったが、同センターの調査によれば、2018年以降も同グループが関与したと見られる標的型攻撃や、脆弱性攻撃が継続的に観測されているという。
同グループでは、マルウェア「Datper」の感染活動を展開しているが、従来のドライブバイダウンロード攻撃から、メールによる標的型攻撃へシフト。添付ファイルを用いてマルウェアへ感染させようとしていた。
マルウェアそのものも進化しており、2018年2月以前であれば、データの送受信にハードコードされた固定のRC4キーを暗号化に用いていたため、通信内容を解読できたが、3月以降はランダムなRC4キーとRSA暗号を用いるよう変更されるなど巧妙化した。

(Security NEXT - 2019/02/22 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


