

攻撃グループ「Tick」、資産管理ソフトへの脆弱性攻撃を継続 - 標的型攻撃も
また同グループは、資産管理ソフト「SKYSEA Client View」の脆弱性を狙った攻撃で注目を集めたが、同様の活動を2018年以降も継続しており、同センターの観測システムで脆弱性のスキャン行為が観測されている。
攻撃の対象となっているのは、2016年12月に公表された「CVE-2016-7836」。同製品のクライアントにおいてリモートより任意のコードを実行されるおそれがある脆弱性で、2016年12月の公表時点ですでに悪用が確認されていた。
脆弱性に対する攻撃は、2017年10月以降一時収束したと見られていたが、2018年3月より再開。
国内のIPアドレスに限定して同脆弱性を探索する活動が展開されており、従来の「xxmm」や「Datper」とは異なるマルウェアの感染を狙っていたという。
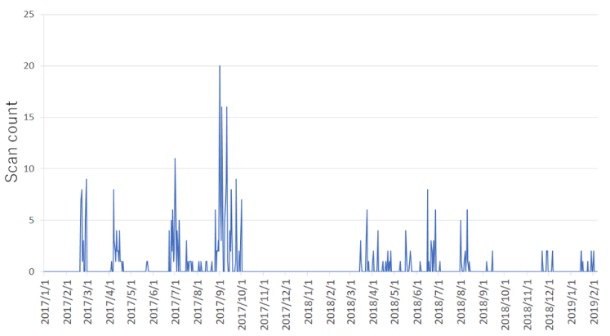
センサーで検知された「CVE-2016-7836」のスキャン状況(グラフ:JPCERT/CC)
問題のマルウェアは「JavaScript」で作成されており、動作に「Node.js」を悪用。「Windows」だけでなく、「macOS」など複数プラットフォームで動作すると見られ、感染するとファイルの送受信や任意のコマンドを実行されるおそれがある。
脆弱性が狙われている「SKYSEA Client View」に関しては、すでに脆弱性「CVE-2016-7836」の修正や追加のセキュリティ対策を盛り込んだアップデートがリリースされており、対応が呼びかけられている。
今回攻撃動向を明らかにしたJPCERT/CCでは、脆弱性への対処を呼びかけるとともに、同グループが利用するマルウェアの通信先リストを公表。組織内よりアクセスが発生していないか確認するよう求めている。

(Security NEXT - 2019/02/22 )
 ツイート
関連リンク
PR
関連記事
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認


