

「Linux」狙う新種マルウェア「SpeakUp」 - 多くの製品で検知すり抜け
「Linux」が稼働する端末を狙った新種のトロイの木馬が確認された。既知の脆弱性を悪用して感染を拡大するが、2月4日の時点で、多くのセキュリティ製品では検知できない状態だったという。
脆弱性を悪用し、感染するバックドアの攻撃キャンペーンをCheck Point Software Technologiesが確認したもの。問題のバックドアは、「AWS(Amazon Web Services)」をはじめ、クラウド上でホストされた「Linux」を標的としており、通信先のコマンド&コントロールサーバのドメインから「SpeakUp」と名付けられている。
同マルウェアは、中国やインド、東南アジア、南米のサーバを標的に展開されており、1月9日に最初のサンプルがVirusTotalへ送信されている。同社でも同月14日に中国でサンプルを捕捉しているが、2月4日の時点で、VirusTotal上ではいずれのセキュリティ製品でも検知できない状態だったという。
「Linux」以外にも「macOS」へ感染するおそれもあると同社は指摘。マルウェアの作者は特定されていないが、マルウェア開発者「Zettabit」と共通の特徴も見られた。
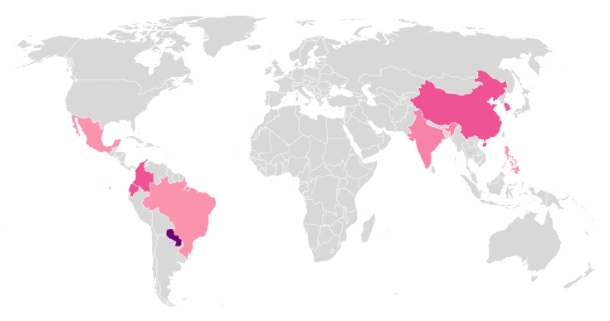
「SpeakUp」が確認された地域(図:Check Point)

(Security NEXT - 2019/02/06 )
 ツイート
関連リンク
PR
関連記事
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Chrome 155」公開 - 「クリティカル」4件含む247件を修正
「Chrome」がアップデート - 脆弱性11件を解消
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
ブラウザ「Chrome」にセキュリティ更新 - 脆弱性32件を修正
先週注目された記事(2026年9月20日〜2026年9月26日)
「NVIDIA Infrastructure Controller」に複数の脆弱性 - 「クリティカル」も
「Chrome 154」公開、108件のセキュリティ修正 - 「クリティカル」が11件
米当局、「Linuxカーネル」の脆弱性3件を悪用リストに追加
前回からわずか2日、「Chrome」が更新 - 「クリティカル」脆弱性を解消


