

「Cisco SD-WANソリューション」に深刻な脆弱性
「Cisco SD-WANソリューション」に深刻な脆弱性が含まれていることが明らかとなった。
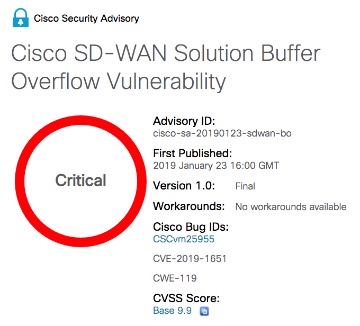
深刻な脆弱性が判明した「Cisco SD-WANソリューション」(画像:Cisco)
「同18.4.0」より以前のバージョンで動作する「vSmartコントローラソフトウェア」の「vContainer」に関する処理に、バッファオーバーフローの脆弱性「CVE-2019-1651」が明らかとなったもの。深刻度は4段階中もっとも高い「クリティカル(Critical)」とレーティングされている。
認証されたリモートの攻撃者によって悪意のある「vContainerインスタンス」のファイルを送信することで、脆弱性を悪用することが可能。サービス拒否を引き起こしたり、root権限でコードを実行されるおそれがあるという。
脆弱性の判明を受けて、同社では脆弱性を修正するアップデートを用意。同社が運用するホストにのみ影響があり、利用者の求めに応じて同社側でアップデートを行うため、最新版を利用するには同社のサポート窓口に連絡を取る必要がある。
(Security NEXT - 2019/01/24 )
 ツイート
PR
関連記事
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ
「Firefox」のレイアウト処理に脆弱性 - 「同159.0.1」で修正


