

セキュリティ学者の研究対象にさえならない「Web2.0」
※本記事はメールマガジン「3分で読める! 今週のITセキュリティ」2009年3月6日号に掲載されたものです。
2月2日は「情報セキュリティの日」だ。それにちなみ、1月から3月にかけて全国各地でイベントが開催されている。今年は、600を越える催しが実施される見込みで、足を運んだ方も多いのではないだろうか。
研究者やベンダー、政府関係者によるさまざまな講演が企画されているが、今回は、2月19日に原総合知的通信システム基金が都内で開催したイベント「被害者にも加害者にもならないWebサービス」の、奈良先端科学技術大学院大学准教授の門林雄基氏による基調講演をレポートする。
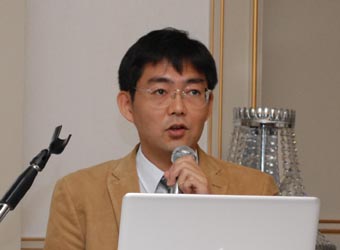
門林雄基氏

(Security NEXT - 2009/03/11 )
 ツイート
PR
関連記事
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
アプリ会員の個人情報が流出、詳細を調査 - バーガーキング
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
ECアプリに不正アクセス、会員情報流出の可能性 - アエナ
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
組織で相次ぐ情報流出、IPAが特別相談窓口 - 被害疑わしき段階でも相談可
会員情報約2252万件が流出した可能性 - ソースネクスト
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日


