

攻撃グループ「PowerPool」、Windowsタスクスケジューラ狙うゼロデイ攻撃を展開
Windowsのタスクスケジューラに未修正の深刻な脆弱性が発見された問題で、エクスプロイトを用いた攻撃キャンペーンが確認された。
「PowerPool」と呼ばれるグループによる活動をESETが観測したもの。公開された実証コードをそのまま利用するのではなく、一部ソースコードを修正し、コンパイルした上で悪用していたという。
攻撃は限定的に展開しているものと見られ、被害が大きく拡大しているわけではないが、同社が「VirusTotal」の登録状況などを調査したところ、チリ、ドイツ、インド、フィリピン、ポーランド、ロシア、イギリス、米国、ウクライナにおいて攻撃が確認された。
同社は、同グループが過去に展開した攻撃として、メールの添付ファイルを用いたケースがあると指摘。5月に確認された攻撃では、「slkファイル」を悪用して「Excel」に「PowerShell」を実行させる手法を用いていた。
攻撃が成功すると「Windows」に対して2段階のバックドアを使用。さらに組織内部のネットワークへラテラル攻撃も展開していた。今後こうした攻撃に今回の脆弱性が悪用されるおそれもある。
同社では、「PowerPool」が今回使用したエクスプロイトや、過去に用いたマルウェア、コマンド&コントロール(C&C)サーバなどの情報を公開。同脆弱性を悪用した攻撃は、現状限られているものの、すでに広く利用できる状態にあると指摘し、注意を呼びかけている。
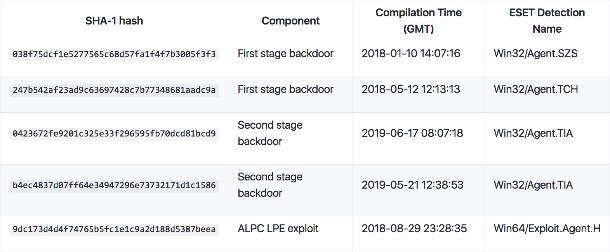
ESETが確認した「PowerPool」が用いるマルウェアのハッシュ値
(Security NEXT - 2018/09/06 )
 ツイート
PR
関連記事
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正


