

VMware、脆弱性「Foreshadow」向けにパッチを用意 - 緩和策も
Intelプロセッサに、脆弱性「L1 Terminal Fault(L1TF)」が判明した問題で、VMwareはアップデートをリリースしたほか、緩和策をアナウンスしている。
「Intel Software Guard Extensions(Intel SGX)」をサポートする一部プロセッサに、投機的実行でサイドチャネル攻撃が可能となる脆弱性が判明したもの。別名「Foreshadow」と名付けられている。
VMwareでは、今回判明した脆弱性のうち、「Foreshadow-NG」と呼ばれる「CVE-2018-3646」「CVE-2018-3620」への対応を公表した。
「CVE-2018-3646」は、仮想マシンやハイパーバイザーなどに影響する脆弱性。同じCPUコアで動作するVM間で情報が漏洩するおそれがある。また「CVE-2018-3620」を悪用されると、「OS」や「システム管理モード(SMM)」において情報を取得される可能性がある。
同社では、ハイパーバイザーなどが影響を受ける「CVE-2018-3646」について、「VMware vCenter Server」「VMware vSphere ESXi」「VMware Workstation」「VMware Fusion」向けに影響を緩和するアップデートを用意。
「CVE-2018-3620」に関しては、「vCloud Usage Meter」「Identity Manager」「vCenter Server」「vSphere Data Protection」「vSphere Integrated Containers」「vRealize Automation」が影響を受けるとして緩和策をアナウンス。脆弱性へ対処するパッチについては保留中としている。
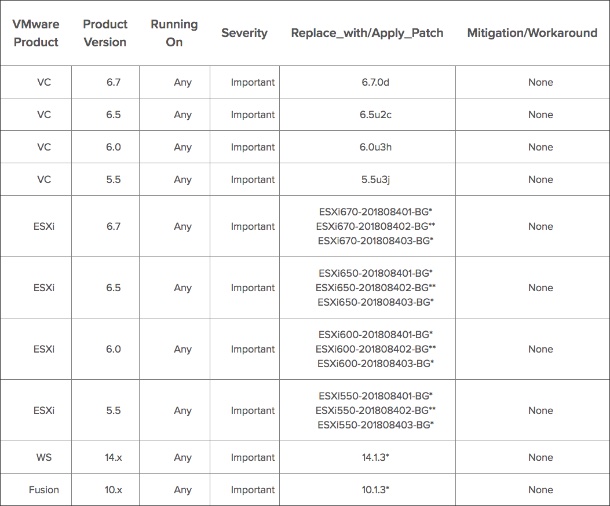
「CVE-2018-3646」の影響を緩和するアップデート(表:VMware)
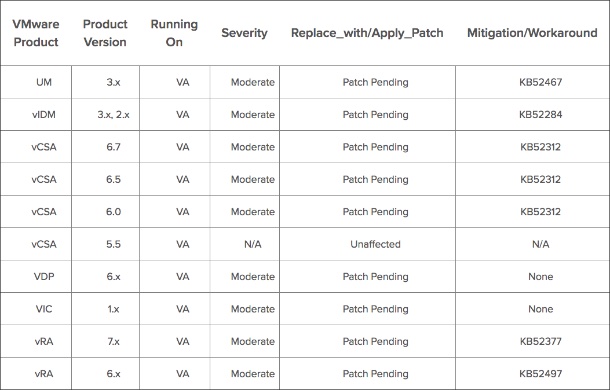
「CVE-2018-3620」に関する緩和策の提供状況。影響を緩和するパッチについては保留中の模様だ(表:VMware)
(Security NEXT - 2018/08/15 )
 ツイート
PR
関連記事
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も


