

「Thrip」が衛星通信や防衛産業を標的に - 中国国内の端末から操作
また地理空間画像の処理と地図作成を業務とする事業者の運用システムで、GIS(地理情報システム)ソフトウェアが稼働している端末も標的としていた。
当初、同グループは独自のマルウェアを用いて攻撃を展開していたが、2017年ごろより、OSが提供する「PsExec」「PowerShell」や端末に導入されていた通信アプリ「WinSCP」「LogMeIn」などと、「Mimikatz」といったツールやカスタムマルウェアを併用しているという。
発覚をおそれてか、カスタムマルウェアを用いるのは、特定の端末に狙いを絞った際で、トロイの木馬「Rikamanu」や、同マルウェアをベースとした情報を盗み出すマルウェア「Catchamas」をはじめ、キーロガー「Mycicil」や、バックドア「Spedear」などを用いていた。
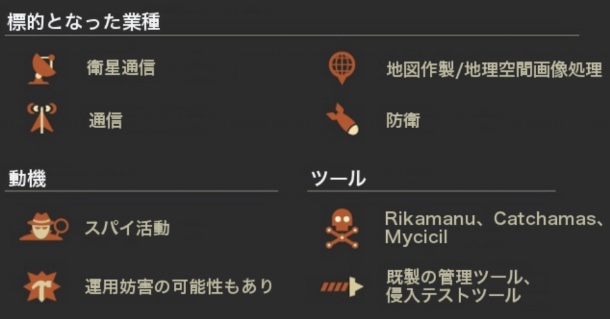
攻撃対象の業種(画像:Symantec)

(Security NEXT - 2018/07/04 )
 ツイート
関連リンク
PR
関連記事
不正アクセスで電子ギフトが不正発行 - ギフティ
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
複数予約サイトで侵害、顧客情報が流出か - 楽天トラベル
「PHP」脆弱性、2024年に兆候把握も修正難航 - 公開前に混乱
ファンケルとアテニア、eコマースサイトの会員情報が流出
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
先週注目された記事(2026年10月4日〜2026年10月10日)
会員管理システムに不正アクセス、個人情報が流出 - ブックオフ
人事システムから従業員の個人情報が流出した可能性 - 第一ライフG
従業員アカウントに不正アクセス、取材先に大量なりすましメール - 日経


