

脆弱性「Drupalgeddon 2.0」、実証コード公開で攻撃段階に
Impervaによれば、同社ではアップデートの公開から2週間、目立った攻撃を確認していなかったが、実証コードの公開直後より、脆弱性の悪用を試みるアクセスを検知している。
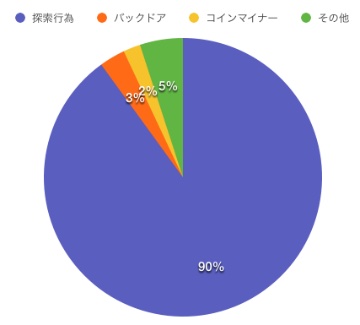
攻撃の検知割合(Impervaの発表をもとに作成)
アクセスの90%は脆弱性の探索行為だったが、3%はバックドア、2%はコインマイナーの設置を試みていた。米国からのアクセスが53%と半数超にのぼり、続く中国(45%)とあわせて大半を占める。
研究者は、実証コードが公開されるまで攻撃は検知されておらず、攻撃者がこうしたコードが公開されるのを待っていたのではないかと分析。
またSANSのセキュリティ研究者は、詳細は不明だが、中国のメディアと見られるドメインより脆弱性を探索する動きを確認したことを報告。かなり活発に攻撃が展開されており、同研究者においても、外部からファイルをダウンロードし、コインマイナーをインストールさせようとする動きを確認しているという。

(Security NEXT - 2018/04/16 )
 ツイート
PR
関連記事
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


