

VMware、「Spectre」対策で「VMware ESXi」などにパッチ提供
VMwareは、「VMware ESXi」など同社製品向けにCPUに起因する脆弱性「Spectre」の影響を緩和するアップデートをリリースした。
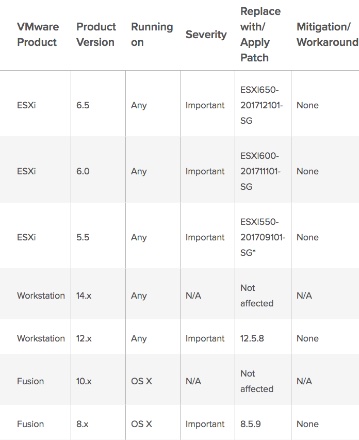
各製品への影響とパッチナンバー(表:VMware)
「VMware ESXi」「同Workstation」「同Fusion」において、「Spectre」として知られる「CVE-2017-5753」「CVE-2017-5715」へ対応したもの。
CPUの脆弱性を突く「投機的実行サイドチャネル攻撃」を受けると、同一のホスト上で実行されている他仮想マシンのデータを取得されるおそれがあることから、影響を緩和するパッチを用意した。深刻度は4段階中、上から2番目にあたる「重要(Important)」とレーティングしている。
同社では「同ESXi」向けにパッチとして「ESXi650-201712101-SG」「ESXi600-201711101-SG」「ESXi550-201709101-SG」をリリース。ただし、「ESXi550-201709101-SG」については、「CVE-2017-5753」への対策は含まれない。
また「同Workstation」に対しては「同12.5.8」を提供。「同14.x」については脆弱性の影響を受けないとした。さらに「同Fusion」向けに「同8.5.9」をリリース。「同10.x」については影響ないとしている。
(Security NEXT - 2018/01/05 )
 ツイート
関連リンク
PR
関連記事
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認


