

北朝鮮の攻撃グループ「HIDDEN COBRA」、国内で活動した形跡
北朝鮮の攻撃グループである「HIDDEN COBRA」によるサイバー攻撃が、国内に対しても展開されていた可能性があることが明らかになった。
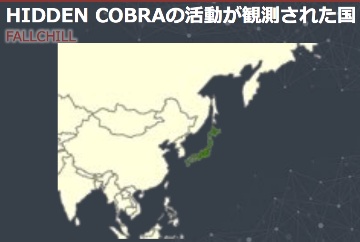
フォーティネットにおいて、「FALLCHILL」を観測したのが唯一日本だったという(同社資料から)
フォーティネットジャパンが、同社において同グループが利用するマルウェアによる通信を一時観測していたことを明らかにしたもの。
具体的には、同グループが少なくとも2016年ごろより利用していると見られるリモートアクセスツール「FALLCHILL」の通信を観測したという。
同マルウェアは、米国土安全保障省(DHS)や連邦捜査局(FBI)が共同で調査を実施し、同じく同グループが利用するバックドア「Volgmer」とあわせて、11月中旬に詳細情報を公開、注意喚起を行っていた。

(Security NEXT - 2017/12/20 )
 ツイート
関連リンク
PR
関連記事
ローソンIDと予約サービスに不正アクセス- 個人情報が流出
医療関係者向け情報サイトで会員情報流出の可能性 - 旭化成グループ会社
クラウドサービスにランサム攻撃、障害が発生 - IDCフロンティア
従業員アカウントに不正アクセス、取材先に大量なりすましメール - 日経
荷物問合サービスが侵害、個人情報流出の可能性 - 佐川急便
研究用原子炉利用者の身分証明書などが外部流出 - 原子力機構
日本郵便のサーバに不正アクセスか - 詳細は調査中
先週注目された記事(2026年9月20日〜2026年9月26日)
サイバー攻撃で受託業務の個人情報などが流出 - ニチレイ
米当局、複数ネットワーク関連製品の脆弱性悪用に注意喚起


