

「ヤマケイオンライン」への不正アクセス、一部個人情報の流出を確認
山と溪谷社が運営する登山情報サイト「ヤマケイオンライン」が不正アクセスを受けた問題で、詳細が明らかになった。一部で個人情報の流出が確認されたが、ログの保管期間は1カ月間で、それ以前については確認できない状況だという。
今回の不正アクセスは、同サイトのウェブアプリケーションに脆弱性が存在し、会員のデータベースなどが「SQLインジェクション」による不正アクセスを受けたもの。
会員から、同サイトのみで利用するメールアドレスに対してフィッシングメールが届いたとの報告があり、問題が発覚。同社では会員へ注意喚起を行うとともに、調査を進めていた。
今回の不正アクセスを受けて、同社ではログが残っていた10月28日から11月29日までを調べたところ、10月31日、11月22日、同月23日に不正アクセスを受けており、会員情報が流出していることを確認した。
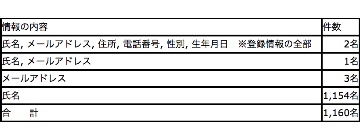
流出が確認された会員情報(表:山と溪谷社)
同調査で流出が確認された会員情報は1160人分。そのうち1154人に関しては氏名のみとしている。
3人についてはメールアドレスのみ、1人は氏名とメールアドレスが流出。そのほか2人に関しては、氏名とメールアドレスのほか、住所や電話番号、性別、生年月日などすべての登録情報が含まれていた。
ただし、ログが残っていない10月27日以前に関しては調査を行うことができず、流出の有無など確認できないという。同サイトは2010年にスタートし、現在のウェブアプリケーションは2016年10月より稼働。11月29日時点で、登録会員は約22万人にのぼる。
今回の問題を受け、同社では全登録会員に対し、11月29日に第1報を送信。注意喚起を実施した。今回あらたに判明した状況についても報告、謝罪している。被害を警察へ届けたほか、個人情報保護委員会に対しても報告を行う予定。
また同社では再発防止に向けて不正アクセスの原因となった脆弱性を修正。セキュリティ対策の強化を進める。
(Security NEXT - 2017/12/22 )
 ツイート
関連リンク
PR
関連記事
会員管理システムに不正アクセス、個人情報が流出 - ブックオフ
ローソンIDと予約サービスに不正アクセス- 個人情報が流出
GMOアンケートサイトに不正アクセス - 個人情報が流出、ポイント不正交換も
人事システムから従業員の個人情報が流出した可能性 - 第一ライフG
複数サイトに不正アクセス、プラグイン脆弱性が標的に - ベネッセグループ会社
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
ブロガー情報管理システムに不正アクセス、個人情報が流出 - 集英社
「郵便局アプリ」で個人情報流出 - 緊急メンテを実施
チケット販売「イープラス」、払戻し申請した顧客顧客の個人情報が流出
不正アクセスで約771万件の個人情報が流出 - ムラウチドットコム


