

NTTドコモのLG製モバイルルータに脆弱性 - リモートよりコード実行のおそれ
NTTドコモが提供するLG Electronics製のモバイルルータ「Wi-Fi STATION L-02F」にリモートよりコードを実行されるおそれがある脆弱性が含まれていることが明らかになった。9月のアップデートで修正済みだという。
脆弱性情報のポータルサイトであるJVNによれば、同製品において細工されたパケットを受信するとバッファオーバーフローが発生し、リモートよりコードを実行されるおそれがある脆弱性「CVE-2017-10871」が存在するという。同製品には、「CVE-2017-10845」など複数の脆弱性が明らかとなっているが、別の脆弱性だという。
同脆弱性は、情報通信研究機構(NICT)の牧田大佑氏、丑丸逸人氏、クルウィットの島村隼平氏、横浜国立大学の吉岡克成氏が情報処理推進機構(IPA)へ報告したもので、JPCERTコーディネーションセンターが調整を実施した。
「L02F-MDM9625-V10h-JUN-23-2017-DCM-JP」や以前のバージョンに影響があり、NTTドコモが9月25日にリリースした「L02F-MDM9625-V10i-SEP-08-2017-DCM-JP」ですでに修正済みだという。
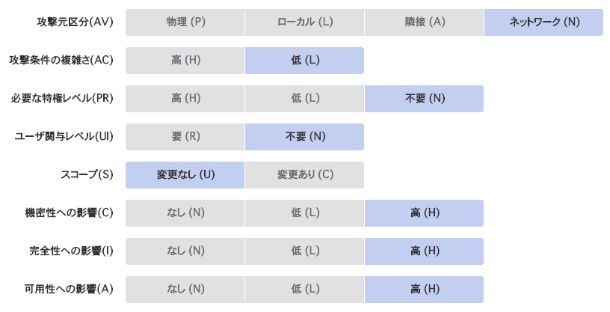
共通脆弱性評価システムであるCVSS v3のスコアは「9.8」(表:JVN)
(Security NEXT - 2017/11/06 )
 ツイート
関連リンク
PR
関連記事
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も


