

「Apache Tomcat」脆弱性の探索行為、10月10日ごろより発生
10月上旬に修正された「Apache Tomcat」の脆弱性を狙ったアクセスが確認された。脆弱なサーバの探索行為と見られている。
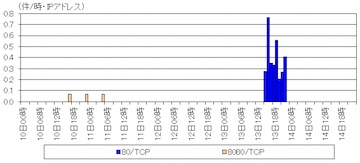
探索行為の観測推移(グラフ:警察庁)
問題の「CVE-2017-12617」は、「readonly」を無効化し、HTTPの「PUTメソッド」を受け入れる設定の場合に、リモートよりコードを実行されるおそれがある脆弱性。
開発チームでは脆弱性を修正した「同9.0.1」「同8.5.23」「同8.0.47」「同7.0.82」を提供している。
すでに脆弱性を悪用する攻撃ツールが出回っており、警察庁によると10月10日17時ごろより同脆弱性を悪用して特定の文字列を表示させるJSPファイルのアップロードを試みるアクセスを観測。特に13日にアクセスの増加が見られた。
同庁では、これらアクセスについて脆弱性の影響を受けるウェブサーバを探索しているものと分析。脆弱性が存在することを把握された場合、攻撃を受ける可能性もあるとしている。
こうした状況を受け、同庁では、影響を受けるシステムの運営者に対し、緩和策の実施など、対策を講じるよう注意を呼びかけている。
(Security NEXT - 2017/10/17 )
 ツイート
関連リンク
PR
関連記事
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


