

「WordPress」に複数の脆弱性 - プレースホルダ利用でもSQLiのおそれ
コンテンツマネジメントシステム(CMS)である「WordPress」の開発チームは、脆弱性を修正したセキュリティアップデート「WordPress 4.8.2」をリリースした。アップデートを強く推奨している。
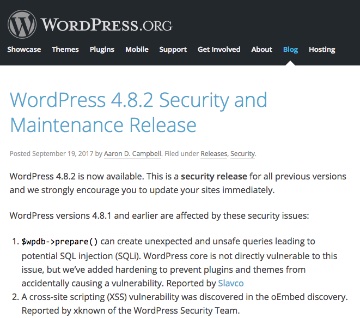
脆弱性対策やバグへの対策を施した「WordPress 4.8.2」
今回のアップデートでは、ビジュアルエディタに存在する脆弱性をはじめ、複数のクロスサイトスクリプティング(XSS)へ対応。パストラバーサルやオープンリダイレクトの脆弱性に対処した。
さらに、安全なSQLクエリを実行するため、プレースホルダの機能を提供する「wpdbクラス」の「prepareメソッド」において、「SQLインジェクション」を生じさせるクエリを生成するおそれがあることが判明した。
同脆弱性は、「WordPress」そのものに直接的な影響はないものの、同関数を利用するプラグインやテーマなどが影響を受けるおそれがあることから対策を強化したという。
また今回のアップデートでは、あわせて6件のバグに対応した。開発チームは、旧バージョンの利用者へ早急にアップデートを実施するよう強く推奨している。
(Security NEXT - 2017/09/20 )
 ツイート
関連リンク
PR
関連記事
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も
「EC-CUBE」の公式決済プラグインに緊急脆弱性 - すでに悪用も
米当局、悪用が確認された脆弱性2件について注意喚起
「HAProxy Data Plane API」に認証バイパスの深刻な脆弱性
国産WAF「SiteGuard Server Edition」に脆弱性 - 悪用も確認


