

EOLの「IIS 6.0」にあらたな脆弱性 - 2016年半ばより攻撃が発生中
「Windows Server 2003 R2」に含まれる「IIS 6.0」に深刻な脆弱性が含まれていることがわかった。2016年半ばより同脆弱性を狙った攻撃が発生しているという。
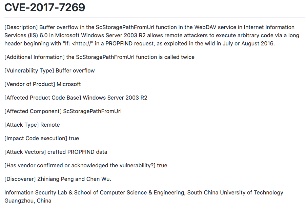
研究者がGitHub上で公開した実証コードの「Read Me」
今回明らかとなった脆弱性「CVE-2017-7269」は、「IIS 6.0」の「WebDAV」機能に見つかったもので、バッファオーバーフローが生じ、コードをリモートより実行される可能性がある。
華南理工大学の研究者2人が明らかにしたもので、GitHub上で実証コードも公開している。同研究者によれば、少なくとも2016年の7月か8月ごろより同脆弱性を突く攻撃コードが出回っているという。
今回脆弱性が見つかった「Windows Server 2003」は、2003年5月に登場。7年2カ月のメインストリームサポートと延長サポート5年のあわせて12年2カ月のサポート期間を経て、2015年7月15日にサポートが終了している。
(Security NEXT - 2017/03/31 )
 ツイート
関連リンク
PR
関連記事
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も


