

「ESXi」など複数VMware製品に深刻な脆弱性 - アップデートがリリース
「VMware ESXi」「同Workstation」「同Fusion」など、VMwareの複数製品に深刻な脆弱性が含まれていることがわかった。修正パッチやアップデートがリリースされている。
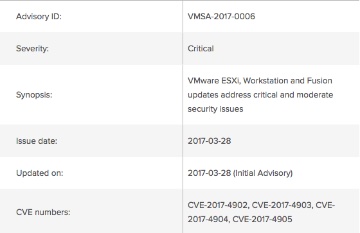
複数製品に脆弱性4件が判明(表:VMware)
バッファオーバーフローや初期化されていないスタック領域を利用する脆弱性「CVE-2017-4902」「CVE-2017-4903」のほか、あわせて4件の脆弱性が明らかとなったもの。
脆弱性を悪用された場合、ゲストOSからホスト上でコードを実行される可能性があるほか、サービス拒否や情報漏洩などが生じるおそれがある。
同社は「CVE-2017-4902」「CVE-2017-4903」「CVE-2017-4904」に関して、一部例外を除き、重要度を4段階中もっとも高い「クリティカル(Critical)」とレーティング。「CVE-2017-4905」に関しては2段階低い「中(Moderate)」とした。
同社では、各製品向けに脆弱性を修正するアップデートやパッチを用意している。今回修正した脆弱性は、以下のとおり。
CVE-2017-4902
CVE-2017-4903
CVE-2017-4904
CVE-2017-4905
(Security NEXT - 2017/03/29 )
 ツイート
関連リンク
PR
関連記事
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性


