

2月のESETによるマルウェア検出、6割以上がJavaScript型
2月に国内でESET製品により検出されたマルウェアの上位5種のうち、4種は「JavaScript」ベースのマルウェアだった。6割以上を占めるという。
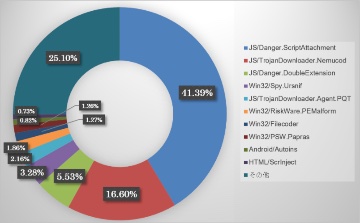
2月の国内検知状況(グラフ:ESET)
ESETのセキュリティ対策ソフトにおける2月の検出状況を、キヤノンITソリューションズが取りまとめたもの。
2月の検知状況を見ると、他マルウェアへ感染させることを目的としたJavaScriptが中心で65%以上を占めた。
同社が検知した41.3%は、特定のマルウェアではなく、悪意あるJavaScriptファイルを検知した際の総称「JS/Danger.ScriptAttachment」だった。
個別のマルウェアとしてもっとも多く検知されたのは、ランサムウェアや、情報を窃取するマルウェアへの感染を目的としたJavaScriptのダウンローダ「JS/TrojanDownloader.Nemucod」で、全体の16.6%を占めた。JavaScriptベースの「JS/Danger.DoubleExtension(5.5%)」「JS/TrojanDownloader.Agent.PQT(2.2%)」なども多い。
もっとも多く検知された実行ファイルのマルウェアとしては、「Gozi」「Snifula」「Papras」といった別名でも知られる「Ursnif」で、全体の3.3%だった。同マルウェアへ感染させる日本語で記載されたばらまき型メールが引き続き観測されているという。
(Security NEXT - 2017/03/24 )
 ツイート
関連リンク
PR
関連記事
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
地域を超えるサイバー攻撃、日チェコ協力で高まるレジリエンス
インシデント件数減少、ただしサイト改ざんは倍増
2Qのセキュ相談、「偽警告」相談が増加 - 直近2年間で最多
米CISA、「FortiSandbox」「SharePoint」の脆弱性悪用を警告
JPCERT/CC、オムロンPSIRTに感謝状 - 製品セキュリティ向上に貢献
先週注目された記事(2026年7月5日〜2026年7月11日)
2026年1Qのセキュリティ相談、「偽警告」相談が約1.5倍に


