

Adobe、アップデートで「Acrobat/Reader」の脆弱性29件を修正
Adobe Systemsは、「Adobe Acrobat」および「Adobe Reader」の深刻な脆弱性を解消するセキュリティアップデートをリリースした。あわせて29件の脆弱性に対処している。
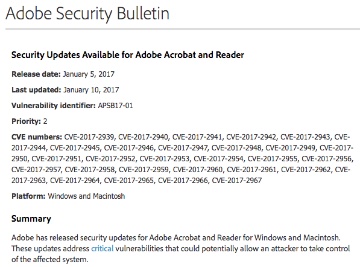
29件の脆弱性に対応したAdobe Systems
今回のアップデートは、同製品の「Windows版」および「Mac版」を対象としたもの。
メモリ破壊やバッファオーバーフロー、解放したメモリへアクセスする「use after free」、型の取り違え、セキュリティ機能のバイパスなど、CVEベースであわせて29件の脆弱性を修正した。
脆弱性が悪用された場合、システムの制御を奪われるおそれがある。公開時点で脆弱性の悪用は確認されていない。
同社では、「Continuous(連続トラック)」向けに「同15.023.20053」、「Classic(クラシックトラック)」向けに「同15.006.30279」をリリースしたほか、「同11.0.19」を用意した。
適用優先度については、3段階中2番目にあたる「2」と指定しており、30日以内を目安にアップデートするよう推奨している。
同社が今回のアップデートで修正した脆弱性は以下のとおり。
CVE-2017-2939
CVE-2017-2940
CVE-2017-2941
CVE-2017-2942
CVE-2017-2943
CVE-2017-2944
CVE-2017-2945
CVE-2017-2946
CVE-2017-2947
CVE-2017-2948
CVE-2017-2949
CVE-2017-2950
CVE-2017-2951
CVE-2017-2952
CVE-2017-2953
CVE-2017-2954
CVE-2017-2955
CVE-2017-2956
CVE-2017-2957
CVE-2017-2958
CVE-2017-2959
CVE-2017-2960
CVE-2017-2961
CVE-2017-2962
CVE-2017-2963
CVE-2017-2964
CVE-2017-2965
CVE-2017-2966
CVE-2017-2967
(Security NEXT - 2017/01/11 )
 ツイート
PR
関連記事
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
「Apache HTTPD」に複数脆弱性 - 「クリティカル」との評価も
WatchGuardの「Fireware OS」に15件の脆弱性
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を


