

BINDの深刻な脆弱性に対して無差別攻撃が発生中
DNSサーバ「BIND 9」にリモートより攻撃が可能となる深刻な脆弱性「CVE-2016-2776」が見つかった問題で、警察庁は同庁の観測システムで脆弱性に対する攻撃を確認したことを明らかにした。
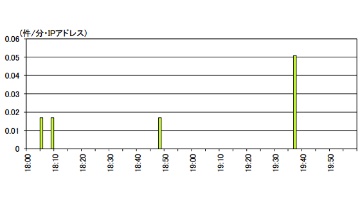
BINDの脆弱性「CVE-2016-2776」を狙ったアクセス件数推移(グラフ:警察庁)
今回攻撃が確認された「CVE-2016-2776」は、リモートより細工したパケットを送り付けることで深刻なエラーを生じさせ、サービス拒否を引き起こすおそれがある。
開発元のInternet Systems Consortium(ISC)では、米国時間9月27日に修正バージョンを公開。関連機関などとともに利用者へ注意喚起を行っている。
パッチ公開当初、脆弱性の悪用は報告されていなかったが、その後同脆弱性に対する攻撃コードが公開。さらに警察庁では、同庁の観測システムにおいて10月4日18時以降、攻撃ツールを用いたと見られる攻撃を観測しているという。
同庁が確認した攻撃の発信元IPアドレスはすべて異なり、プライベートアドレスを発信元とするケースもあるなど、いずれもIPアドレスが詐称されていると見られている。
同庁では、無差別に攻撃活動が展開されていると見ており、管理者にアップデートの実施など対策を呼びかけている。
(Security NEXT - 2016/10/05 )
 ツイート
関連リンク
PR
関連記事
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も


