

Android狙うランサムが活発 - 過去最高の検出数を記録
Androidを搭載した端末を狙ったランサムウェアを感染させる動きが活発化している。トレドマイクロでは、8月の検出数が前月から倍近く増加し、過去最高となったという。
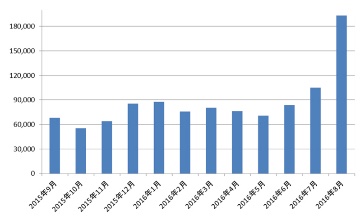
検出推移(グラフ:トレンドマイクロ)
同社によれば、Android向けランサムウェアは、同社クラウド基盤で検出しただけでもワールドワイドで19万3000件。前月の10万5000件を大きく上回り、過去最高だった。また13.5%が国内ユーザーから検出したものだった。
同社が収集したランサムウェアの検体数は、8月までの累計で約13万件。前年同月の累計は3万2000件で、1年間で約4倍へと拡大したことになる。マルウェアのファミリーを見ると、77.9%と8割近くが「Slocker」で、続く「Flocker(15%)」「SMSlocker(4.8%)」の上位3ファミリーで97.7%を占めている状況だという。
パソコンを攻撃対象としたランサムウェアは「暗号化型」が台頭しているが、Androidを対象としたランサムウェアは、端末の使用を妨害する「端末ロック型」が主流。上位ファミリーをはじめ、大半が法執行機関を偽装して脅す手口を用いているとし、注意を呼びかけている。
(Security NEXT - 2016/09/16 )
 ツイート
関連リンク
PR
関連記事
事務用NASがランサム被害、通常業務は再開 - 佐賀大
ランサム被害、一部グループ会社の営業システムに影響 - 京王電鉄
システムがランサム被害、一部業務を停止 - インキメーカー
環境放射線モニタリングシステムの一部がランサム被害 - 鳥取県
ランサム被害で店舗営業やサービスに影響 - REXT HD
社内システムがランサム感染、個人情報流出の可能性 - ハンズHD
休眠中サーバがランサム被害、内部に個人情報 - システム開発会社
VPN機器経由でランサム被害、メアド変更など対策実施 - 丸高興業
NASがランサム被害、内部に関係者連絡先 - 日本ご当地キャラクター協会
夏季休暇に向けて準備を - 盆休み週のパッチチューズデーに注意


