

Ciscoの複数製品に脆弱性、一部「Critical」にレーティング
Cisco Systemsは、複数の製品に脆弱性が含まれるとしてアドバイザリを公表した。一部深刻な脆弱性も含まれる。製品によってはサポートが終了しており、アップデートの提供ではなく、緩和策のアナウンスのみとなっている。
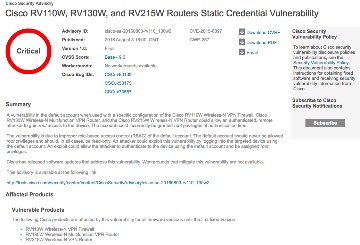
同社VPNルータ製品「RV110W」「RV130W」「RV215W」におけるデフォルトアカウントの一部に深刻な脆弱性「CVE-2015-6397」が存在することが明らかとなったもの。
特定の環境下で利用する際に影響があり、リモートよりルート権限を取得されるおそれがあるという。同社では影響度をもっとも高い「Critical」にレーティングした。また影響度は、「Medium」と2段階低いが、あわせてコマンドインジェクションの脆弱性「CVE-2015-6396」も判明している。
「Unified Communications Manager Instant Messaging」および「Presence Service SIP Packet Processing」には、SIPパケットの処理に起因するサービス拒否の脆弱性「CVE-2016-1466」が存在。
さらに「TelePresence Video Communication Server Expressway」の管理画面においてコマンドインジェクションの脆弱性「CVE-2016-1468」が含まれるほか、「Prime Infrastructure」にクロスフレームスクリプティング(XFS)の脆弱性「CVE-2016-1474」が明らかとなった。
同社では、これら製品の脆弱性に対してアップデートを用意、提供を開始している。
一方、「RV180」「RV180W」においても、HTTP処理において影響が大きい「Critical」の脆弱性「CVE-2016-1430」が明らかとなった。細工したHTTPリクエストによりコードを実行されるおそれがある。くわえて両製品のウェブインタフェースに、入力値のチェックに脆弱性「CVE-2016-1429」が存在する。
ただし、これら2製品に関して同社は、サポート終了を理由に同脆弱性に対してファームウェアの更新をリリースしない方針で、緩和策をアナウンスしている。
(Security NEXT - 2016/08/05 )
 ツイート
PR
関連記事
「cPanel & WHM」に3件の脆弱性 - いずれも「クリティカル」
「GitLab AI Gateway」にサンドボックス回避の脆弱性 - コマンド実行のおそれ
「Chrome」がアップデート - 脆弱性11件を解消
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
「Apache HTTPD」に複数脆弱性 - 「クリティカル」との評価も
WatchGuardの「Fireware OS」に15件の脆弱性
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も


