

Symantecの検知エンジンに脆弱性 - 修正版を配信
Symantecのマルウェア対策製品が搭載する検知エンジンに、リモートより攻撃可能な脆弱性が含まれていることがわかった。すでに修正版の配信が行われている。
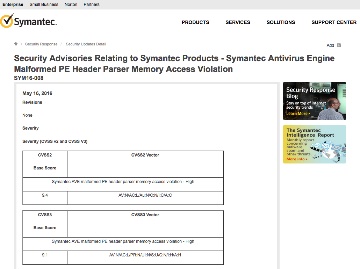
セキュリティアドバイザリを公表したSymantec
同社のマルウェア対策製品が備えているマルウェア検知エンジン「AVE(Anti-Virus Engine) 20151.1.0.32」に、脆弱性「CVE-2016-2208」が含まれていることが明らかとなったもの。
メール受信時やファイルのダウンロード時など、ファイルの検査を行った際に、細工されたPEヘッダファイルを読み込むと、不正なメモリアクセスによりシステムがクラッシュしてブルースクリーンの状態が発生したり、システムの制御を奪われるおそれがあるという。
Symantecでは、5月16日にLiveUpdateを通じて脆弱性を修正したマルウェア対策エンジン「AVE 20151.1.1.4」をリリース。LiveUpdateを利用しているノートンシリーズやエンタープライズ向け製品に対してすでに配信済みだが、アップデートが適用されているか確認するよう注意を呼びかけている。
(Security NEXT - 2016/05/17 )
 ツイート
PR
関連記事
「Apache Tomcat」に脆弱性8件 - 「クリティカル」評価の脆弱性も
Android版「Firefox」に暗号関連の脆弱性 - 修正版が公開
「Splunk Enterprise」に複数の脆弱性 - 修正版が公開
「PHP」脆弱性、2024年に兆候把握も修正難航 - 公開前に混乱
「PHP」に2件の深刻なRCE脆弱性 - アップデートを公開
「Node.js」に脆弱性10件 - Brotli圧縮データの処理でRCEのおそれ
HPEの無線LAN向けOSに多数の脆弱性 - クリティカルが33件
侵入検知エンジン「Snort 3」に複数の脆弱性 - Cisco製品にも影響
Ciscoのビデオ会議製品に深刻な脆弱性 - 修正版が公開
「PHP」の深刻なRCE脆弱性「PHP2Shell」 - 悪用試行を観測


