

「ImageMagick」がさらなる更新をリリース
画像処理に用いられるオープンソースソフト「ImageMagick」に深刻な脆弱性「ImageTragick」が見つかった問題で、ImageMagick Studioは、あらたに「同6.9.4-0」および「同7.0.1-2」を公開した。
問題の脆弱性は、コマンドの実行が可能となる脆弱性「CVE-2016-3714」。別名「ImageTragick」としてしても知られる。遠隔より悪用が可能であり、すでに攻撃が確認されている。開発者はアップデートとともに、設定による緩和策の実施をアナウンスしていた。
同社では、4月30日に脆弱性へ対処する「同6.9.3-9」を公開。さらに5月4日に「同7.0.1-1」「同6.9.3-10」をリリースしているが、さらに「同6.9.4-0」「同7.0.1-2」を公開。HTTPSパラメータに対するサニタイズ処理で、「HTTPSコーダー」の安全を高めたという。
また、あらたなポリシーをサポートし、間接的な読み込みを防止。読み込むスクリプトを明示的にしたほか、内部のコーダー「EPHEMERAL」のサポートを中止したとしている。
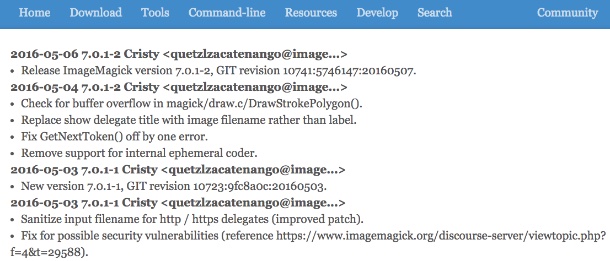
ImageMagick Studioによる変更点のログ
(Security NEXT - 2016/05/09 )
 ツイート
PR
関連記事
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も


