

OSを起動できなくし、金銭要求する新種ランサムウェア「Petya」
ブルースクリーン発生後、Windowsを起動できなくし、金銭を要求するあらたなランサムウェア「Petya」が確認された。
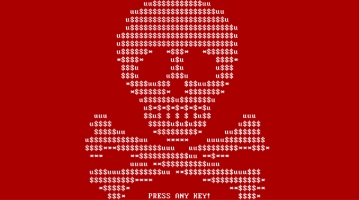
「Petya」の脅迫画面(画像:Trend Micro)
「Petya」は、ドイツの企業をメール経由で攻撃しているものと見られ、求人応募者を偽装。履歴書として記載されていたURLに実行ファイルのダウンローダーが保存されており、同マルウェアを通じて感染するしくみだった。
分析を行ったTrend Microによると、「Petya」は起動に用いる「マスターブートレコード(MBR)」を上書き。ブルースクリーンを引き起こし、その後はOSを起動できなくなり、身代金を要求するメッセージが表示される。
さらにクラウドストレージである「Dropbox」経由で脅迫文を送り着けていた。要求額はBitcoinで0.99BTC。期限内に払わない場合、要求額が倍額になる。
同マルウェアの挙動については調査が進められているが、ポーランドのマルウェア研究者によれば、ブルースクリーンが表示された段階では、MBRの改ざんのみで、ファイルなどのデータそのものの暗号化は行われておらず、他ドライブからOSを立ち上げ、アクセスすることでデータを救出できるという。
しかし、再起動後に立ち上がる「chkdsk」に見せかけたプログラムが「マスターファイルテーブル(MFT)」を暗号化していると見られ、脅迫画面が表示された段階ではファイルへのアクセスができなくなる。ただし、すべてのファイルが暗号化されるわけではなく、特別なフォレンジックツールなどによりデータを取り出せる可能性もあるとしている。
(Security NEXT - 2016/03/31 )
 ツイート
関連リンク
PR
関連記事
GMOに身代金要求 - ランサム攻撃や情報公開を行うと脅迫
「銀のさら」にサイバー攻撃、影響など調査 - サイトやアプリを停止
クラウドサービスにランサム攻撃、障害が発生 - IDCフロンティア
事務用NASがランサム被害、通常業務は再開 - 佐賀大
ランサム被害、一部グループ会社の営業システムに影響 - 京王電鉄
システムがランサム被害、一部業務を停止 - インキメーカー
環境放射線モニタリングシステムの一部がランサム被害 - 鳥取県
ランサム被害で店舗営業やサービスに影響 - REXT HD
社内システムがランサム感染、個人情報流出の可能性 - ハンズHD
休眠中サーバがランサム被害、内部に個人情報 - システム開発会社


