

11月のMS月例セキュリティ更新は12件 - 49件の脆弱性を解消
日本マイクロソフトは、月例セキュリティ更新12件を公開した。CVEベースで重複を除く49件の脆弱性を解消した。いずれもゼロデイ攻撃などは確認されていない。
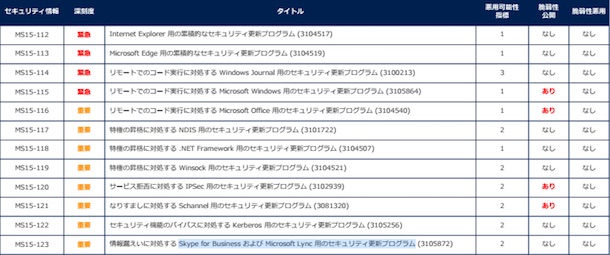
11月のセキュリティ更新(表:日本マイクロソフト)
最大深刻度が、4段階中もっとも高い「緊急」のセキュリティパッチは4件。「MS15-112」は、「Internet Explorer」の累積的な脆弱性25件へ対応するアップデート。また「MS15-113」では、これらのうち「Microsoft Edge」に対して影響がある4件の脆弱性を修正した。
「MS15-115」では、リモートでコードが実行されるおそれがあるWindowsのカーネルメモリやグラフィックスメモリの脆弱性を修正。情報漏洩につながる脆弱性「CVE-2015-6109」についてはすでに公開されているという。さらに「MS15-113」として「Windows Journal」の脆弱性へ対応した。
のこる8件のセキュリティ更新は、いずれも深刻度「重要」。「MS15-116」では「Office」の脆弱性を修正したほか、「MS15-117」「MS15-118」
「MS15-119」にて、それぞれ「NDIS」「.NET Framework」「Winsock」で特権の昇格が生じる脆弱性を解消した。

(Security NEXT - 2015/11/11 )
 ツイート
PR
関連記事
「AWS SSM Agent」に深刻な脆弱性 - 7月の更新で修正済み
サーバ管理ソフト「Plesk」に複数の「クリティカル」脆弱性
登山アプリ「YAMAP」のAndroid版に脆弱性 - 最新版へ更新を
「GitLab」「ConnectWise」の脆弱性攻撃が発生 - 米当局が注意喚起
リモートアクセス製品「ConnectWise ScreenConnect」に深刻な脆弱性
「GitLab」にセキュリティ更新 - 「クリティカル」脆弱性を修正
「Adobe ColdFusion」に深刻な脆弱性 - 早急に更新を
Dellのシンクライアント向けOSに複数の深刻な脆弱性
ホスティング管理ツール「cPanel」に深刻なSQLi脆弱性
米CISA、MikroTik「RouterOS」の脆弱性悪用で注意喚起


