

深刻な脆弱性に対処した「Flash Player」のUDが公開
Adobe Systemsは、深刻な脆弱性に対処した「Adobe Flash Player」のセキュリティアップデート「APSB15-28」を公開した。
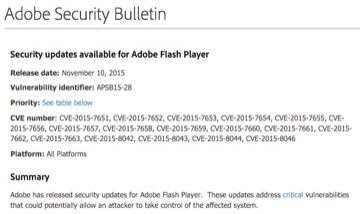
17件の脆弱性を解消した「APSB15-28」(画像:Adobe Systems)
同アップデートは、解放済みメモリへアクセスする脆弱性をはじめ、セキュリティのバイパス、型の取り違えなど、17件の脆弱性を修正するアップデート。すべてのプラットフォームが影響を受ける。脆弱性を悪用された場合、システムの制御を奪取されるおそれがある。
同社は「Windows」「Mac OS X」およびブラウザの同梱版に対して最新版となる「同19.0.0.245」を公開。最新版へアップデートできないユーザーに対しては、延長サポートとして「同18.0.0.261」を用意した。またLinuxに対しては「同11.2.202.548」を提供。「Adobe AIR」や「同SDK」へ「同19.0.0.241」を提供する。
適用優先度は、「Windows」「Mac OS X」およびブラウザ同梱版については、3段階中もっとも高い「1」にレーティングし、72時間以内のアップデートを推奨。それ以外は2段階低い「3」とした。
修正した脆弱性は以下のとおり。
CVE-2015-7651
CVE-2015-7652
CVE-2015-7653
CVE-2015-7654
CVE-2015-7655
CVE-2015-7656
CVE-2015-7657
CVE-2015-7658
CVE-2015-7659
CVE-2015-7660
CVE-2015-7661
CVE-2015-7662
CVE-2015-7663
CVE-2015-8042
CVE-2015-8043
CVE-2015-8044
CVE-2015-8046
(Security NEXT - 2015/11/11 )
 ツイート
PR
関連記事
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も


