

MS、月例パッチ6件を公開 - 脆弱性33件を修正
日本マイクロソフトは、10月の月例セキュリティ更新6件を公開し、CVEベースで33件、重複を除くと29件の脆弱性を解消した。いずれも悪用は確認されていないという。
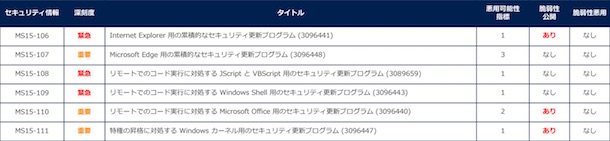
10月のセキュリティ更新(表:日本マイクロソフト)
最大深刻度が、4段階中もっとも高い「緊急」の更新は3件。「MS15-106」では、「Internet Explorer」に含まれる累積的な脆弱性14件へ対応した。メモリ破壊の脆弱性「CVE-2015-6056」に関しては悪用は発生していないものの、すでに公開されている。
また「MS15-108」では、「VBScript」「JScript」のスクリプトエンジンに存在する脆弱性4件へ対応した。このうち3件の脆弱性「CVE-2015-6052」「CVE-2015-6055」「CVE-2015-6059」に関しては、「MS15-106」でも修正が行われた。さらに「MS15-109」では「Windows Shell」の脆弱性2件を解消している。
のこる3件のアップデートは、いずれも深刻度「重要」。「MS15-107」は、「Windows 10」に搭載されているブラウザ「Microsoft Edge」において累積的な脆弱性2件に対応した。多層防御機能の改善も図られたという。

(Security NEXT - 2015/10/14 )
 ツイート
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


