

Adobe、攻撃発生中の深刻なFlashゼロデイ脆弱性を修正 - UDを順次公開
Adobe Systemsは、Adobe Flash Playerにおける深刻なゼロデイ脆弱性に対処したセキュリティアップデート「APSB15-18」を提供開始した。当初は「Windows」および「Mac OS X」「ブラウザ同梱版」へ供給し、Linux向けの更新は準備中だという。
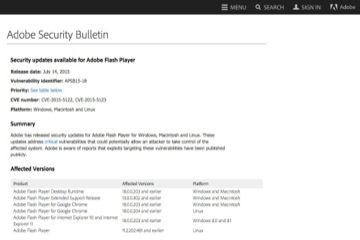
アップデートを公開したAdobe Systems
今回のアップデートは、イタリアのセキュリティベンダーであるHacking Teamの情報漏洩により明らかとなった脆弱性に対処したプログラム。7月8日の緊急アップデート「APSB15-16」に続き、2週連続のアップデートとなった。「Windows」「Mac OS X」「Linux」に影響があり、悪用されるとコードを実行され、システムの制御を奪われるおそれがある。
修正対象となった脆弱性は、当初同社が予告したとおり解放済みメモリを参照する脆弱性「CVE-2015-5122」、およびメモリ破壊が生じる脆弱性「CVE-2015-5123」の2件。いずれもコードが公開されており、前者に関しては複数のエクスプロイトキットによる悪用がすでに始まっている。
同社は「Windows」および「Mac OS X」と、「Chrome」や「Internet Explorer」などのブラウザ同梱版として「同18.0.0.209」を提供。最新版を利用できないユーザーに対して「同13.0.0.305」を提供する。「Linux」版は現在準備を進めており、今週中にリリースする予定。
脆弱性の緊急度は、4段階中もっとも高い「クリティカル」。適用優先度は、いずれも72時間以内のアップデートを推奨する3段階中もっとも高い「1」にレーティングしている。
(Security NEXT - 2015/07/15 )
 ツイート
関連リンク
PR
関連記事
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
「Apache HTTPD」に複数脆弱性 - 「クリティカル」との評価も
WatchGuardの「Fireware OS」に15件の脆弱性
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を


