

金融機関装うSMSに注意 - 「パスワードが失効」と騙して偽サイトへ
携帯電話やスマートフォンなどのSMS(ショートメッセージサービス)によって金融機関の偽サイトへ誘導し、オンラインバンキングのアカウント情報を騙し取るフィッシング攻撃が5月初旬ごろより発生しているとして、セキュリティ機関が注意を呼びかけている。
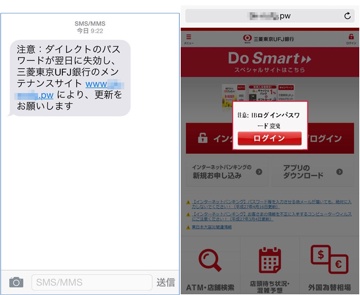 三菱東京UFJ銀行の事例(画像:フィッシング対策協議会)
今回明らかになったフィッシングは、「パスワードが失効する」などとユーザーの不安を煽るショートメッセージを送り付け、記載したURLからフィッシングサイトへ誘導する手口。誘導先の偽サイトでオンラインバンキングのアカウント情報などが詐取されるおそれがある。
すでに「三井住友銀行」「三菱東京UFJ銀行」を装った手口が確認されており、フィッシング対策協議会では、攻撃対象とする金融機関が今後拡大するおそれもあると指摘。注意を呼びかけた。
スマートフォンなどは、パソコンと比較して画面が小さく、URLの視認しづらいほか、サービスによっては普段の正規URLと異なる短縮URLを利用するケースも少なくない。こうした環境に慣れ親しんだユーザーの隙を狙い、攻撃者がソーシャルエンジニアリングを行っている可能性もある。
普段受け取らない発信元からのショートメッセージには特に注意が必要だ。また今回のオンラインバンキングを装ったケースとは異なるが、見慣れた友人からのメッセージであっても、乗っ取られた端末からSMSが送信されるケースもあり、ショートメッセージに記載されたURLへアクセスする場合は注意する必要がある。
オンラインバンキングを利用する際は、あらかじめ登録したブックマークを活用したり、SSL証明書の内容を確認するなど、アクセスしたサイトが正規サイトであるか確認した上で利用することが被害を防ぐ上で重要となる。
(Security NEXT - 2015/06/16 )
 ツイート
関連リンク
PR
関連記事
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端
教職員メルアカに不正アクセス、スパムの踏み台に - 日大法学部
万博出演者の個人情報などが流出か - 2025年日本国際博覧会協会


