

マルウェア感染の早期発見や被害拡大防止のため活動痕跡の確認を
マルウェアの感染に起因した情報漏洩などの被害が発生していることから、情報処理推進機構(IPA)では、影響を懸念する企業や組織などに向けてマルウェアの活動痕跡を確認するポイントを紹介した。
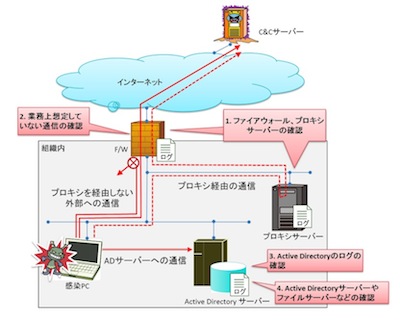
IPAが示した「確認ポイント」
標的型攻撃による情報流出の被害が相次いで発生している状況を受け、感染の早期発見や被害拡大を防止できるよう、確認すべきポイントを取りまとめ、紹介したもの。
まず、マルウェアの活動を確認するポイントとして、不正通信の確認を挙げている。組織内部と外部のC&Cサーバにおいて通信が行われていないかファイアウォールやプロキシサーバのログを確認。特定端末から数秒や数分間隔で通信が行われるなど、通常とは異なる特徴を持つ通信の痕跡を見つけた場合は、マルウェア感染の可能性も含め、確認する必要がある。

(Security NEXT - 2015/06/11 )
 ツイート
関連リンク
PR
関連記事
サイト改ざん被害、CMS脆弱性で - 東京都管工事工業協同組合
生徒寮でサポート詐欺、入寮者の個人情報が流出か - 宮崎県
市デジタルアーカイブサイトが改ざん、無関係サイトへ誘導 - 大町市
大阪市の保育園サイトが改ざん - 個人情報流出は否定
社内システムがランサム感染、個人情報流出の可能性 - ハンズHD
サイトが改ざん被害、偽認証画面を表示 - 日本ブラインドサッカー協会
情報流出の可能性、影響範囲など調査 - 農業用温室メーカー
地域を超えるサイバー攻撃、日チェコ協力で高まるレジリエンス
さくらのレンサバ顧客環境で侵害 - 販売管理システムも被害か
システム侵害で原因や影響など調査 - CRM開発会社


